




















個人情報流出の「Omiai」、データ管理ポリシー変更で再発防止へ 従来は免許証画像など10年保存
2021年4月に婚活マッチングサービス「Omiai」の会員情報約171万件が流出した問題で、運営元のネットマーケティング(東京都港区)は8月11日、調査結果と再発防止策を発表した。従来は運転免許証などの年齢確認書類データをユーザー退会後10年間にわたって保存するポリシーだったが、ユーザーの提出から72時間で自動削除するよう改める。
調査によると、4月20~26日にかけて同社APIサーバを経由して、クラウドサーバに保存した年齢確認書類データが複数回にわたって第三者に取得された。「第三者が年齢確認書類画像データにアクセスするための情報を不正取得し、画像データへのリクエストを大量生成することで、不正アクセスに成功した」と同社は説明している。
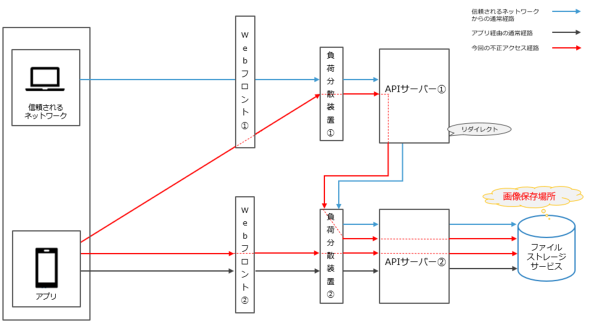 不正アクセスの経路
マルウェア攻撃やシステムの脆弱性を突いた不正アクセスではなく、正規のデータリクエストを装っていたため発見が遅れたという。不正取得されたという「年齢確認書類画像データにアクセスするための情報」の種類や認証方式については「セキュリティに関わることなので回答できない」(同社)としている。
流出を確認したのは、運転免許証、健康保険証、パスポート、マイナンバーカード表面などの画像データ171万1756件。このうち9割超が運転免許証、健康保険証の画像データという。8月11日時点で2次被害などの発生は確認していない。
再発防止策として、外部ネットワークからのアクセス/リクエスト制限の厳格化や、アプリケーション認証設定の見直しなどを実施。また、これまでは年齢確認書類データを暗号化せず、ユーザーの退会後10年間にわたって保存するポリシーだったが、12月1日にデータ管理ポリシーを変更。年齢確認書類データはユーザーの提出から72時間で自動削除し、会員の個人情報は退会後90日で削除するよう改める。
流出が明らかになった約171万件のデータは、2次被害の確認などに用いるため、当面は暗号化した上で外部インターネットから遮断されたサーバに保管する。同社が保管の必要がないと判断した時点で速やかに削除するとしている。
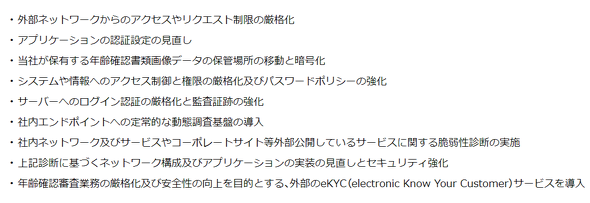 再発防止策(公式サイトより引用)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
9
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
10
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR