




















「デザイン婚姻届」販売サイトでクレカのセキュリティコードなど流出 改ざん受け、ブラウザ入力情報を外部に転送
デザイン婚姻届のECサイト「婚姻届製作所」を運営するユナイテッド(山形県米沢市)は9月7日、同サイトが不正アクセスを受け、利用者のクレジットカード情報1131件が流出した可能性があると発表した。システムの脆弱性を突かれ、顧客がWebブラウザで入力した決済情報を不正ファイルに転送するよう改ざんされたのが原因。同社内でカード情報は保持していないという。
 デザイン婚姻届のECサイト「婚姻届製作所」
流出した可能性があるのは、2020年12月13日から2021年3月21日に同サイトを利用した顧客1131人分のクレジットカード番号、カード名義人名、有効期限、セキュリティコード。対象の顧客には連絡済みで、クレジットカード会社と連携して不正取引を防止するとしているが、一部のカード情報はすでに不正利用された可能性もあるという。
4月2日に、カード会社から情報流出の懸念があると指摘を受けたことで事態が発覚。同日中にカード決済機能を停止した。公表が遅れた理由は「不確定な情報の公開はいたずらに混乱を招き、お客さまへのご迷惑を最小限に食い止める対応準備を整えてからの告知が不可欠」と判断したためという。
再発防止策としてセキュリティ対策と監視体制を強化するという。改修後のECサイトの再開日は未定。
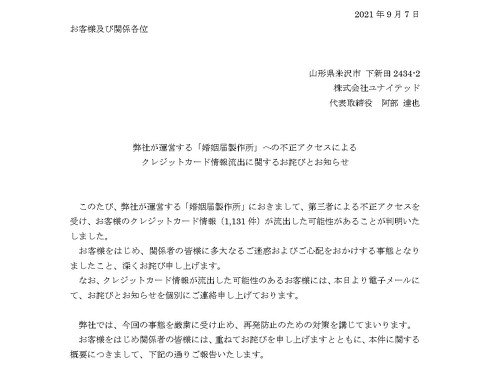 お知らせの一部
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
9
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR