




















Oculus Goに”ブートローダーアンロック”提供へ 「20年後に開封してもアップデートできるように」
米FacebookのVRヘッドセットデバイス「Oculus」の顧問CTOであるジョン・カーマックさんは、同シリーズの内スタンドアロンタイプの初代機である「Oculus Go」について「ブートローダーをアンロックできるOSビルドを提供する」と自身のTwitterアカウントで明らかにした。
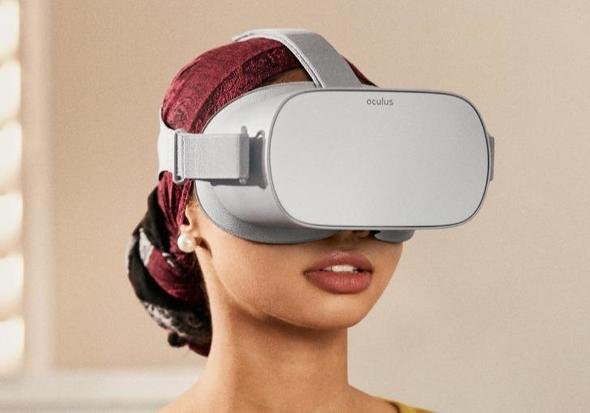 Oculusのスタンドアロンタイプ初代機「Oculus Go」
提供時期は「近々」(soon)としている。このOSビルドを手動でインストールすれば、ブートローダーがアンロックされ、フルのroot権限を取得できるようになるという。
root権限はシステムファイルなど端末内の全てのファイルを編集できる権限であるため、一般的なモバイル端末ではユーザーに提供されない。しかし、カーマックさんは「何年も掛けてこれに取り組んできた」とした上で「より多くの目的にOculus Goを使えるようになる。20年後に未開封のヘッドセットが見つかり、すでに公式からのアップデートが終了してしまっていたとしても、最終のソフトウェアバージョンへアップデートできる」と狙いを明かした。
一方、一連のツイートに対しては「ひそかにroot化されハックされたOculus Questを買ってしまったとしたら、カメラ映像を誰かに覗かれてしまうのではないか」と懸念を示す声も。
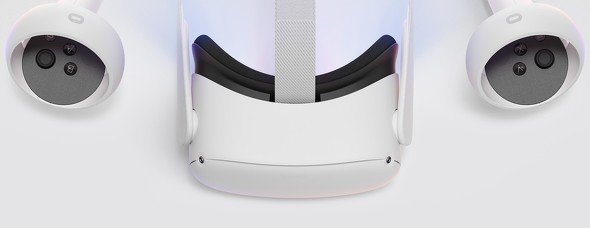 Oculus Quest(初代/2)はカメラを備えているが、Questにrootバージョンが配布されるわけではない
これに対しカーマックさんは「これはOculus Goへの施策であってQuest向けではないし、カメラも付いていない。ユーザーにGoのフルコントロールを与えた際にどのような悪いことが起きるかについては今もまだ多くの議論を聞いているところだが、私はこれがユーザーのエンパワーメントになる(力を与えられる)と考えている」とコメントしている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者
関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
auメールで朝から障害 全国で利用しづらい状況に
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
9
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR