




















いま注目「何も信頼しない」セキュリティ対策とは? 開発部門の在宅勤務率9割、NTTデータ先端技術に聞く(2/2 ページ)
「これ1つでセキュリティは万事OK」という製品はない
企業が実際にゼロトラストの考え方に基づき社内のネットワークやシステムを刷新しようとした場合、「現状では、これ1つ入れれば全部面倒を見てくれるという製品はない」と長田氏はいう。
セキュリティ対策は、ID・アクセス制御やエンドポイント管理、サーバセキュリティ対策などさまざまな要素で構成される。「こうした対策とゼロトラストの基盤になる製品をうまく組み合わせることで、適材適所のソリューションを実現するゼロトラストネットワークが出来上がる」(長田氏)
特に規模の小さい組織の場合、IDを統合管理する仕組みの欠如など、認証認可に弱点を抱えていることが多いという。「認証認可はゼロトラストネットワークで最も肝心な部分。ここを見直した方がいい組織が多い」と長田氏は分析する。
宮坂氏も「それまで使ってきた環境をいきなり切り替えることは難しい。ゼロトラストの原則に照らし合わせながら導入していく過渡期の対応が必要とされる」と指摘した。
「情報収集→セキュリティ改善」もゼロトラストセキュリティの一環
セキュリティ対策が整わないまま突入したテレワーク環境で、サイバー攻撃の格好の標的になっているのがリモートデスクトップだ。社員が自宅から会社のPCにアクセスする手段として利用が急増したリモートデスクトップだが、宮坂氏によると、会社全体での管理が行き届かず、開いたままのリモートデスクトップのポートが多数存在するという。2020年9~10月ごろからこうしたポート環境を狙う攻撃が多発するようになった。
用意周到な犯行グループはいきなり行動に出るわけではない。まず偵察活動を通じて開いているリモートデスクトップポートを探し、入念に計画を立てた上で狙った企業に攻撃する。宮坂氏の率いるサイバーセキュリティインテリジェンスセンターがこうした動きを監視・情報収集し、狙われた顧客に報告して対策を講じていため、攻撃を未然に防いだこともあった。
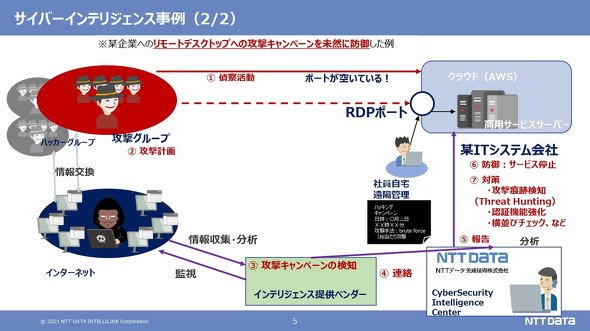 攻撃グループを監視・情報収集してセキュリティ改善に役立てる
「多くの情報を収集し、セキュリティの改善に利用する」ことは、ゼロトラストセキュリティの原則の1つでもある。「セキュリティ対策は後追いになりがちだが、あらかじめ攻撃者の先を行って対策を講じていけば被害を食い止めることができ、業務継続に寄与できる」と宮坂氏は話している。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
【復旧】auで大規模障害 全国で通話・データ通信しづらい状態 緊急通報にも影響
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
9
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
10
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR