




















クラウドからの情報漏えい、責任は誰に? SaaSやPaaSの大前提「責任共有モデル」とは 総務省が解説(1/2 ページ)
クラウドサービスの管理が不十分で情報漏えいした――こんなセキュリティ事故が起きたとき、一体誰が責任を取ればいいのだろうか。サービスを提供した事業者だろうか。それとも利用企業なのか。
実は、クラウドサービスの多くは、サービスやインフラの管理・保守、トラブル発生時の責任を事業者と利用企業の間で分担する「責任共有モデル」を採用している。契約時に責任を負う範囲を決めておくのだ。
しかしコロナ禍で「取りあえずクラウドを使おう」という動きが広がり、こうした前提を把握できていないクラウドサービスの利用企業も少なくないと、総務省の広瀬一朗参事官補佐(サイバーセキュリティ統括官室)は指摘する。
では、クラウドサービス利用企業はどのようなことに注意すべきか。総務省はクラウドサービス提供事業者向けの情報セキュリティ対策ガイドラインを2021年9月に改定し、責任共有モデルの内容を拡充した。改定を担った広瀬参事官補佐と佐々木弘和主査(サイバーセキュリティ統括官室)に解説してもらった。
 広瀬一朗参事官補佐(サイバーセキュリティ統括官室)
特集:ニューノーマル時代のクラウドセキュリティ
企業のあらゆるデータがさまざまな形態のクラウドに分散化する中、オンプレミスで構築していた時代の情報セキュリティ対策は通用しない。抜本的に考え方を変える必要がある。本特集では、クラウドファースト時代における企業の情報セキュリティ対策の最前線を追う。
責任分界点とは SaaS・PaaS・IaaSの3つを解説
責任共有モデルは、クラウドサービス提供事業者と利用企業がそれぞれ責任を負うという考え方を指す。例えば、事業者はクラウド上の情報へのアクセス権限を設定する機能を提供し、利用企業は外部からのアクセス許可や権限設定を行う、という具合だ。この責任範囲を示すのが「責任分界点」だ。
利用企業は責任分界点をきちんと把握し、自らが担う範囲を認識することが重要になる。総務省はガイドライン内でSaaS・PaaS・IaaSの一般的な責任分界点について、クラウドサービスを「データ」「アプリケーション」「ミドルウェア」「OS」「仮想環境」「ハードウェア」「ネットワーク」「施設・電源」の8層に分けて説明している。
SaaSの責任分界点 利用企業にはデータ管理の権限・責任
SaaSは、事業者が提供するソフトウェアをインターネット経由で使う仕組みで、メールサービスや顧客管理システムなどがこれに当たる。事業者が提供するサービスはアプリケーションやOSの管理まで含んでいるが、事業者に丸投げというわけにはいかない。
利用企業はユーザーIDなどソフトウェア上のデータ管理を行う権限・責任がある。加えて、ソフトウェア利用の権限設定などアプリケーション管理の一部を利用企業が担うこともある。
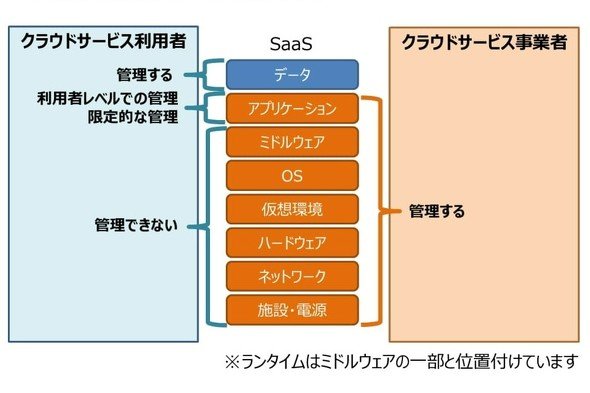 SaaSの責任分界点
PaaSの責任分界点 セキュリティ機能の正しい設定が必要
PaaSは、アプリケーションや情報システムの開発・実行に必要なOSやミドルウェアなどのプラットフォームを事業者が提供するものだ。OSやミドルウェアなどは事業者が管理し、データやアプリケーションの管理は利用企業が担う。
PaaSを使うときの注意点として、バックアップやデータ暗号化、ファイアウォールなど事業者が提供するセキュリティ機能を正しく理解して設定する必要がある。
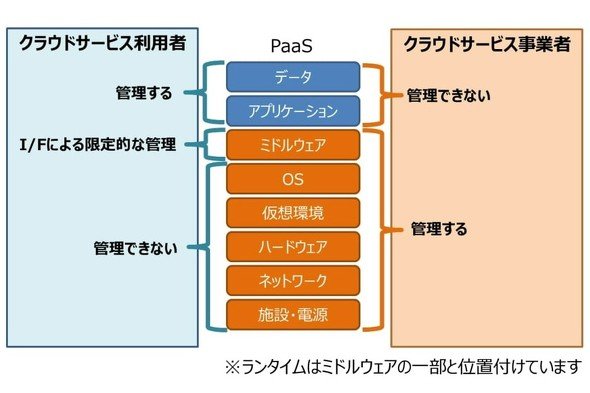 PaaSの責任分界点
IaaSの責任分界点 アプリケーションの障害対応まで利用企業の責任
IaaSは、CPUやメモリ、ストレージなど開発に必要なインフラを仮想環境で使えるサービスだ。仮想環境やハードウェアなどの管理・責任を事業者が担い、仮想環境上で動作しているOSを含めた全てのソフトウェアの管理を利用企業が行う。そのため、アプリケーションやOSの障害対応や、ミドルウェアへのパッチ適応や脆弱性対応などは利用企業の責任になる。
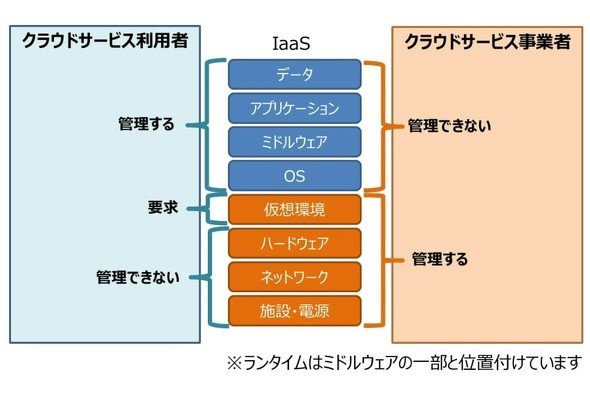 IaaSの責任分界点
ここまで3種類のクラウドサービスを取り上げたが、責任分界点は利用環境や契約ごとに異なる。佐々木主査は「説明したのは一般的な例。型にはめて考えると(責任範囲を見落とすなど)逆に危険だということに留意してほしい」と注意を呼び掛けた。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
2
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
3
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
4
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
5
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
6
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
7
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
8
タイムズカー流出で顧客らが損害賠償求め運営会社提訴へ サイト開設の弁護士が記者会見
-
9
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
-
10
「漏えい」の一言で素通り客が振り返る──相次ぐ情報流出の中で開幕のセキュリティ展示会 来場者の態度も激変
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR