




















「Log4j」に新たな脆弱性、深刻度は「High」 バージョン2.17.0へのアップデートを呼び掛け
The Apache Software Foundation(ASF)は12月17日(現地時間)、Java環境向けログ出力ライブラリ「Log4j 2」のバージョン2.17.0の配布を始めた。新たにDoS(サービス拒否)攻撃できる脆弱性が見つかったため。脆弱性があるのは2.16.0までの2系バージョン。
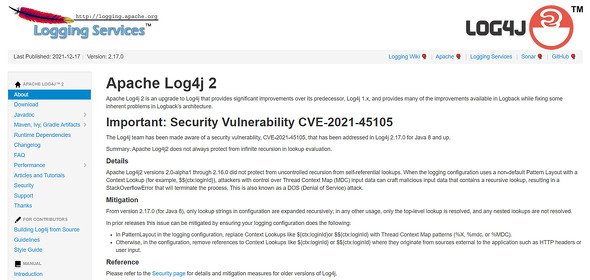 ASFが公開したバージョン2.17.0
この脆弱性に割り振られたCVE番号は「CVE-2021-45105」で、深刻度は「High」。CVSS(共通脆弱性評価システム)スコアは7.5。デフォルト以外の設定でログ出力を構成している場合、「Lookup」機能で再帰的に自己参照できてしまう恐れがあるという。その結果としてスタックオーバーフローによるプロセスの終了を引き起こすとしている。ASFは2.17.0へのバージョンアップとともに、影響を軽減するためのログ構成も案内している。
Log4jを巡っては、ログに含まれた任意のコードを実行し、外部からプログラムを読み込むという脆弱性が発覚。影響の範囲が広いことから、国内でもJPCERT/CCが対応をアナウンスしている他、警察庁が攻撃のモニタリングを始めており、既に攻撃が始まっているという。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
7
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR