




















世界のWebサーバの3分の1に影響? Javaライブラリ「Log4j」の脆弱性、JPCERTらが仕組みと対策を解説
プログラミング言語Java向けログ出力ライブラリ「Apache Log4j」(Log4j)で12月10日に判明した脆弱性について、JPCERT/CCが11日に攻撃の仕組みと対策方法を公開し、注意を促した。Log4jの機能「JNDI Lookup」が悪用されると、Log4jを含むアプリケーションなどを遠隔地から自由に操作される可能性がある。
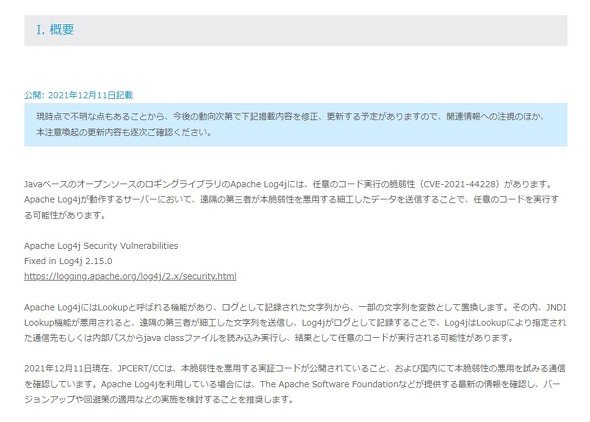 JPCERT/CCの注意喚起
Log4jは、エラー情報などのログを外部に出力するプログラム。Javaのプログラムの中でも広く使われるものの一つで、普及の度合いについて情報セキュリティ会社の米Cybereasonは「Apacheソフトウェア財団製プログラムは世界のWebサーバの3分の1が使っている」としている。米Amazon Web Serviceや米Oracle、米Red Hatなどのクラウドサービスベンダーも、すでに脆弱性への対応を進めている。
iCloudやSteam、Minecraftなどユーザーの多いサービスやアプリケーションでも使われているため、悪用された場合の影響範囲が大きい。対象のバージョンはApache Log4j 2.15.0より前の2系。1系のバージョンも影響を受けるとする報告もあったが、1系にはLookup機能が含まれておらず、「JMS Appender」という機能が有効であってもこの脆弱性の影響は受けないとする情報をJPCERT/CCは確認したとしている。
今回見つかった脆弱性は、Log4jのJNDI lookup機能が原因。JNDI Lookupはログとして記録された文字列を加工してランタイムに出力する役割を持っている。これを悪用すれば、攻撃対象のサービスやアプリに対し、細工を施した文字列を遠隔地から送信するだけで、指定の場所からプログラムをダウンロードして実行させることが可能になる。ログを記録させるだけでいいため、認証をくぐり抜ける必要も無い。
JPCERT/CCは11日までに、この脆弱性を悪用するコードが公開されていることを発見。悪用を試みる通信も確認したとして注意喚起している。
対策方法は、修正バージョンへの更新、Lookup機能をオフにするなど。バージョン2.15.0以降であればLookup機能が標準でオフになっている。この他、Log4jを使っているiCloudなどのサービスやアプリの更新状況をチェックすること、通信ログなどを見て攻撃がないか確認すること、アクセス制限を掛けることなどを推奨している。
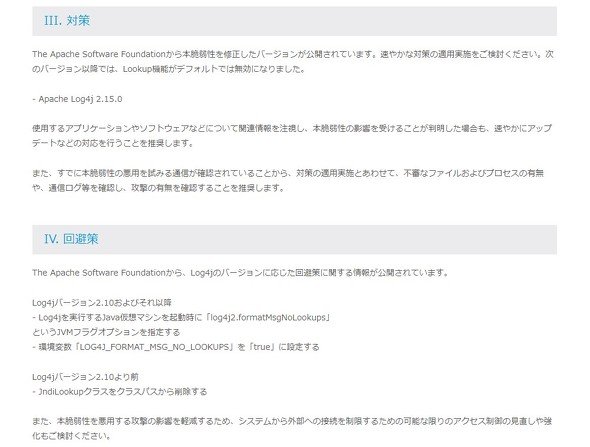 対策方法
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
2
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
3
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
4
Apple、「iPad mini」を大幅刷新 8.5インチOLEDとA20 Pro搭載、防水にも対応 11万9800円から
-
5
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
8
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
9
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
10
タイムズカー流出で顧客らが損害賠償求め運営会社提訴へ サイト開設の弁護士が記者会見
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR