




















セキュリティコードは「短期間保持していた」 メタップス不正アクセス問題の経緯を同社に聞く
クレジットカード決済基盤を提供するメタップスペイメント(東京都港区)で、セキュリティコードを含むカード情報が流出した可能性のある問題に関して、ネットで「保存してはいけないはずのデータを保存していたのか?」との疑問が挙がっている。流出の経緯についてメタップスペイメントに聞いた。
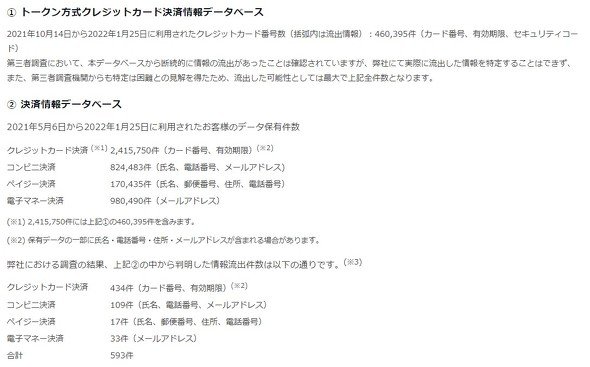 流出した可能性がある情報
クレジットカード業界向けの情報セキュリティ基準「PCI DSS」では、セキュリティコードを含む「機密認証データ」について、カードの承認処理後は暗号化していても保存してはならないと定められている。
メタップスペイメントでは「承認処理の際、データベースにセキュリティコードを短期間保持していた」という。攻撃者は、システム侵入時の直前に決済で使われた暗号化されたセキュリティコードを取得できる状態にあったとみられる。メタップスペイメントによれば、保持期間は非公開だが「長期間保存していた事実はない」としている。
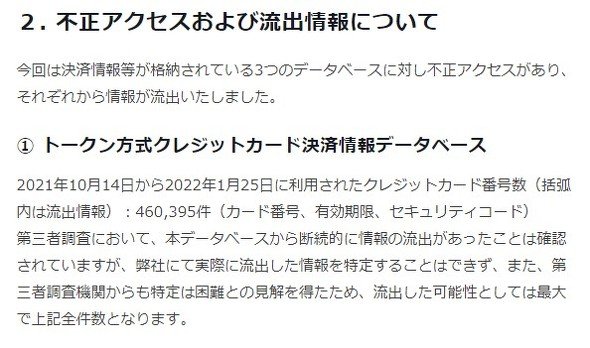 「データはシステム内を流れていたが、保管や保存はしていない」(メタップスペイメント)ため、実際に流出した情報を特定できないという
今回の不正アクセスで同社は、データベースを不正操作する「SQLインジェクション」やバックドアの設置などの攻撃を受けていた。そもそも同社ではどのような情報セキュリティ対策を取っていたのか。
一つはPCI DSS認証の取得だ。開発・運用するシステムがPCI DSS基準に準拠しているか調査し、問題が無ければ取得できる。審査方法は、PCI国際協議会が認定した審査機関による「訪問審査」、調査ツールによって脆弱性を調べる「サイトスキャン」、チェックリストを使った「自己問診」がある。
メタップスペイメントは訪問審査と、アプリケーション脆弱性診断を年に1回、ネットワーク脆弱性診断を四半期に1回実施していたという。
同社は再度情報セキュリティ対策を施した上で、2カ月後をめどに再度PCI DSS審査を行う予定。
不正アクセスの調査結果や総務省など関係省庁に提出した書類、メタップスペイメントの決済基盤を使っている企業・団体一覧などの公表予定はない。外部の専門家も含めた再発防止委員会では4月をめどに社内のガバナンス体制や組織体制、社員意識などについてとりまとめを行うとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
2
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、PCのバックアップと電源オフ呼びかけ VPS利用者に きょう正午の攻撃予告受け
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
7
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
8
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
9
「若手はAI使うな」は“老害”なのか? 新人教育で「AI禁止」した企業の1年後
-
10
政府、サイバー攻撃の「緊急対策パッケージ」来週中に策定へ 高市首相がサイバー閣僚会議の初会合で指示
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR