




















VMware製品に認証回避、権限昇格の脆弱性 深刻度は最高レベル 米連邦政府CISAが対策を指示
米国土安全保障省(DHS)傘下のサイバーセキュリティ諮問機関であるサイバーセキュリティインフラストラクチャ安全保障局(CISA)は5月18日(現地時間)、米VMware製品に認証回避や権限昇格の脆弱(ぜいじゃく)性があるとして、政府・行政機関に対策を指示した。
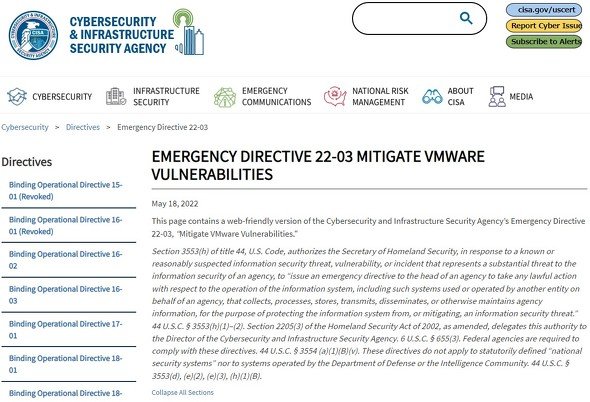 CISAの指令
脆弱性が見つかったのは「VMware Workspace ONE Access」「VMware Identity Manager」「VMware vRealize Automation」「VMware Cloud Foundation」「vRealize Suite Lifecycle Manager」といった、クラウドや情報セキュリティに関連する製品。
認証回避の脆弱性(CVE-2022-22972)は、影響度を示すCVSS v3のベーススコアが10点中9.8点で深刻度は「Critical」という。これは2021年12月に見つかった「Apache Log4j」の脆弱性のCVSS v3ベーススコア10.0点に迫る高水準値。
この脆弱性を悪用されると、認証なしで管理者権限を奪われる可能性がある。権限昇格の脆弱性(CVE-2022-22973)も、CVSS v3ベーススコアが7.8点と深刻度が高い。いずれも修正パッチは公開済みで、アップデートにより脆弱性を修正できる。
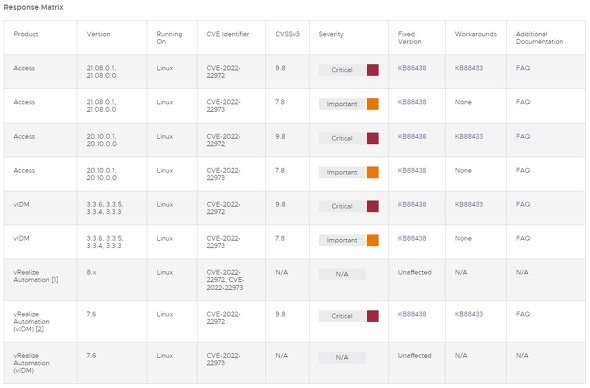 詳細はVMwareの脆弱性情報ページで公開
CISAはこれらの脆弱性が政府・行政機関に多大なリスクをもたらすため、23日午後5時(米東部時間)までに脆弱性の修正を実行するか、できない場合はネットワークから削除するよう命じた。実行が難しい機関にはCISAが技術支援する。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
9
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
10
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR