




















「Log4j」2.17.0にもリモートコード実行の脆弱性 修正バージョン公開
任意のリモートコードが実行可能になってしまうゼロデイ脆弱性が問題になったJava向けロギングライブラリ「Apache Log4j」に、また脆弱性が見つかった。提供元の米The Apache Software Foundation(ASF)は、脆弱性を修正したバージョンへのアップデートを呼び掛けている。
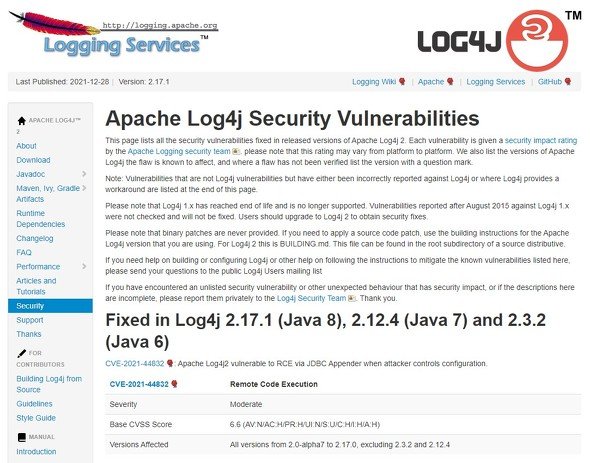 新たな脆弱性(CVE-2021-44832)についての解説ページ
新たな脆弱性(CVE-2021-44832)は、攻撃者がログ設定ファイルを変更できる権限を持った場合にリモートコードの実行が可能になるというもの。影響範囲はバージョン2.0-alpha7から2.17.0までの2系(ただし特定のセキュリティ修正バージョンを除く)。
CVSS(共通脆弱性評価システム)スコアは6.6で深刻度は「Moderate」。当初のゼロデイ脆弱性(CVSS10.0で「致命的」)より影響レベルは低いが、直前に見つかっていたDoS(サービス拒否)攻撃の脆弱性よりは高く見積もられている(DoS攻撃に対する脆弱性は当初CVSS7.5だったが、後に5.9へ修正されている)。
実行環境がJava 8以降の場合はバージョン2.17.1へ、Java 7の場合は2.12.4へ、Java 6の場合は2.3.2へのアップデートでこの脆弱性を修正できるとしている。
影響があるのはLog4j 2系のバージョン2.17.0までの「log4j-core JAR」ファイルのみで、このファイルを使わず「log4j-api JAR」ファイルのみを利用している場合は影響を受けない。Log4jの1系や、Log4jから派生した「Log4net」「Log4cxx」などの他のプロジェクトも影響を受けないとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者
関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「若手はAI使うな」は“老害”なのか? 新人教育で「AI禁止」した企業の1年後
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR