




















Officeに未修正のゼロデイ脆弱性 Microsoftは回避策を公開
米Microsoftは5月30日(現地時間)、Windowsのゼロデイ・ゼロクリック脆弱性に関する共通脆弱性識別子「CVE-2022-30190」を発行した。本稿執筆現在まだ修正は公開されておらず、Microsoftは回避策を説明した。
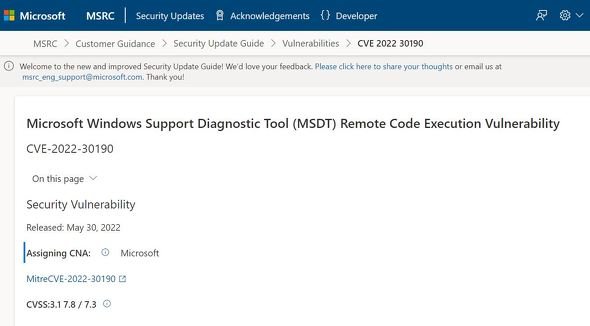
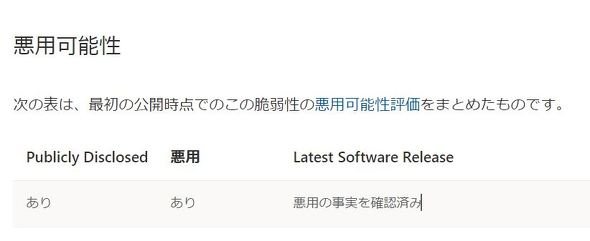
既に悪用された可能性があるとなっている。
この脆弱性は、Microsoft Support Diagnostic Tool(MSDT)のリモートコード実行に関するもので、セキュリティ研究グループShadow Chaser Groupのリーダーが4月に報告したもの。セキュリティ更新プログラムを受信しているすべてのWindowsに影響する。
Word文書を開いたり、プレビューするだけでも、MSDTを介して悪意あるPower Shellコマンドが実行されてしまう。これにより、攻撃者は呼び出し元のアプリの権限で、任意のコードを実行する可能性がある。
Microsoftが公開した対策は以下の通り。
- 管理者としてコマンドプロンプトを実行する
- レジストリキーをバックアップするために、コマンド「reg export HKEY_CLASSES_ROOT\ms-msdt filename」を実行する
- コマンド「reg delete HKEY_CLASSES_ROOT\ms-msdt /f」を実行する
Microsoftがパッチを公開したら、「reg import filename」でバックアップからレジストリを復元する。
また、「Microsoft Defender Antivirus」のバージョン1.367.719.0以降であれば、以下のシグネチャで悪用の可能性を検出される。
- Trojan:Win32/Mesdetty.A
- Trojan:Win32/Mesdetty.B
- Behavior:Win32/MesdettyLaunch.A
- Behavior:Win32/MesdettyLaunch.B
- Behavior:Win32/MesdettyLaunch.C
米BleepingComputerはWindowsエクスプローラのプレビューペインを無効にすることも推奨している。
Shadow Chaser Groupによると、この脆弱性は既に実際に悪用されているゼロデイとして4月12日にMicrosoftに報告されたが、Microsoftは4月21日、これをセキュリティ脆弱性とは見なしていないと通知した。その後、別の研究者が攻撃例を紹介したため、MicrosoftはCVEを発行した。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
山中で遭難の16歳少年、登山計画に生成AI「Claude」利用 救助隊は「ルートの妄信」警鐘
-
2
「お前たちのクラウドはわれわれのもの」 IDCFクラウドの管理画面に出た攻撃者のメッセージ 内容に運営元は
-
3
JR東日本、「えきねっと」「ビューカード」などで漏えいか メルアドなど最大609万件 IDCFへの不正アクセスで【追記あり】
-
4
履歴書100通に1通「AIだけが読める文字」 20万件調査でわかった“就活ハック”の手口 米研究
-
5
SBI証券、Google・Appleパスキー乗っ取り被害「確認されていない」 注意喚起は他社事案
-
6
金融庁、本人確認の「ICチップ一本化」へ早期移行を要請 免許証画像の漏えい相次ぎ
-
7
農水省の“クソダサ”ポスター話題 「AIよりよっぽど良い」の声も 担当者に狙いを聞いた
-
8
ブックオフに不正アクセス、最大約643万件の個人情報流出 氏名、住所、ハッシュ化パスワードなど
-
9
ChatGPT、無料版を含む全ユーザーに「GPT-6」 回答内に“操作できる画面”を生成する「Intelligent UI」搭載
-
10
米国防総省にも不正アクセス 個人情報300万人分が平文で漏えいか……発覚までに9カ月
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR