




















「クレカ情報流出=データを保存していた」とは限らない スイパラ情報漏えいから学ぶ決済の安全性(1/2 ページ)
カフェ「スイーツパラダイス」(運営:井上商事)のECサイトから、セキュリティコード含むクレジットクレカ情報一式が7000件以上流出した――この記事に対して、Twitterなどでは「保存してはいけないはずのクレカ情報を保存していたのか?」という反応が見られた。
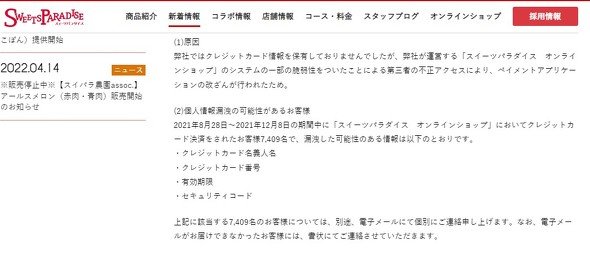 決済システムの改ざんで約7000人分のクレカ情報が漏洩した可能性(井上商事のプレスリリースより)
しかし、速報記事にもある通り、井上商事はクレカ情報を保存していなかったとしている。それでもなお情報漏えいが起きたのはなぜか。ITmedia NEWSは同件について情報処理推進機構(IPA)に尋ねた。
情報セキュリティ対策としてクレカ情報を保持しない「非保持化」は進んでいるが、攻撃者が保存していないデータを直接盗み出す手口も存在するという。
「不正アクセスで情報漏えい」にもさまざま
不正アクセスで情報漏えいというと、サーバなどに保存していた情報を、悪意の第三者が不正アクセスにより盗み出したかのように聞こえるかもしれない。
しかし、同社は「不正アクセスにより、ペイメントサービスの改ざんが行われた」のが情報漏えいの原因としている。
井上商事に追加取材したところ「(改ざんにより)決済時にクレカ情報が外部へ直接転送される状態になっていた」と説明した。
不正アクセスにより決済システムを改ざんされ、情報漏えいにつながったという例は他にも、日清紡グループ、宇都宮ケーブルテレビ(宇都宮市)、女性服販売サイト、化粧品販売サイトなどで報告があった。
IPA「クレカ情報非保持化でも安心とはいかない」
IPAは「個別の案件については答えられない」とした上で、一般論として「クレカ情報を非保持化しているからといって安心とはいかない」と説明する。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
7
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR