




















“野良SaaS”放置が招く3つのリスク 危険性はセキュリティ以外にも 専門家に聞く基礎知識(1/3 ページ)
企業によるクラウドサービスの利用が一般的になる中、導入しやすさが特徴のSaaSは業務部門でも利用が進んでいる。一方でその導入しやすさが仇になり、使っているSaaSの数が膨大になった結果、IT部門や経営層などが利用状況を管理しきれていない“野良SaaS”が生まれ、セキュリティ事故などにつながる例も見られる。
例えばエイチームでは、クラウドサービスの設定ミスにより、採用イベントに参加した人などの個人情報5857人分が、最長で6年の間外部から閲覧可能になっていたと5月に報告していた。原因は、社員が会社の管理下にないクラウドサービスを使っており、アクセス権限を管理できていなかったことにあったという。
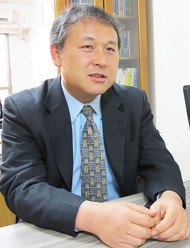 SAMACの篠田仁太郎常務理事
管理が行き届かない野良SaaSの脅威は他にもある。専門家によれば、野良SaaSの放置が招くリスクは、セキュリティを含め3種類あるという。
企業の正しいIT資産管理を支援する一般社団法人、IT資産管理評価認定協会(SAMAC)の篠田仁太郎常務理事と、同協会の「クラウドサービス管理ワーキンググループ」でリーダーを務める金井孝三さんに聞く。
特集:社内に潜む“野良SaaS”の脅威 クラウドツールの正しいまとめ方
企業のクラウド活用が一般的になり、業務部門でも導入しやすいSaaSの利用が増えている。一方、その導入しやすさが災いし、IT部門が利用実態を把握できていない「野良SaaS」が生まれるリスクも増大している。本特集では、野良SaaSが抱えるセキュリティリスクや、SaaSの正しい管理方法について発信する。
情報漏えいや設定ミスが防げないセキュリティのリスク
1つ目は、エイチームの事例のようなセキュリティ事故のリスクだ。IT部門などの管理下にないことから、設定ミスを検出できず、情報漏えいの可能性を検知できないなどの問題につながり得るという。
有事の際に、ログなどを追いにくいリスクもある。仮にSaaSに起因するセキュリティ事故があったとき、ログが残っていれば原因などを追跡できる場合がある。しかし、その事故が野良SaaSに起因する場合、契約者がログの適切な管理をしておらず、証跡を追えない可能性がある。
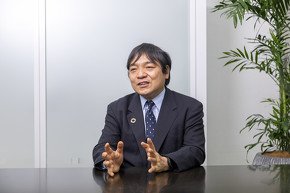 SAMACの金井孝三さん
「例えば基本プランでは3カ月までログを保存でき、それ以上は追加料金が必要なSaaSがあったとする。業務部門の人はまさか事件が起こると思わないので、契約をしない可能性が高く、有事にログが追えなくなる。IT部門が関わっていれば『RPAを活用し、3カ月に1回ログを保存しておく』といった対応もできるが、現場ではまず行われない」(金井さん)
契約後に使われなくなったSaaSのアカウントもセキュリティ上のリスクになり得る。例えば退職者のアカウントなどは基本的に、定期的に削除したり、契約を解除したりしていればセキュリティ上のリスクは少ない。
しかしIT部門などが詳細を知らない場合、アカウントが放置されているかもしれない。その場合、元社員などが企業の情報を確認できたり、外部から盗んだIDとパスワードで不正ログインを試みる「リスト型攻撃」の標的になったりする可能性があるという。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
auメールで朝から障害 全国で利用しづらい状況に
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
9
「対策を後回しにしたサーバが軒並み狙われている」 相次ぐ不正アクセスにラックCTOが警鐘
-
10
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR