




















サンドラッグにリスト型攻撃 個人情報・クレカ情報など1万9000件流出の可能性
サンドラッグは7月11日、ECサイト「サンドラッグ e-shop 本店」やクーポンなどを配信する「サンドラッグお客様サイト」が不正ログインを受け、個人情報やクレジットカード情報の一部など計1万9057件が流出した可能性があると発表した。他のサービスで不正に入手したIDやパスワードの組み合わせを使ってログインを試みる「リスト型攻撃」を受けた可能性があるという。
 サンドラッグの店舗(サンドラッグ公式サイトから引用)
漏えいした可能性のある情報は、サンドラッグ e-shop 本店やサンドラッグお客様サイトのユーザーの氏名、住所、電話番号、メールアドレス、生年月日、購入履歴、保有ポイントなど。クレジットカード情報は、カード番号の頭6桁、下2桁が漏えいした可能性がある。9日から11日にかけて、海外のIPアドレスから攻撃を受けていたという。
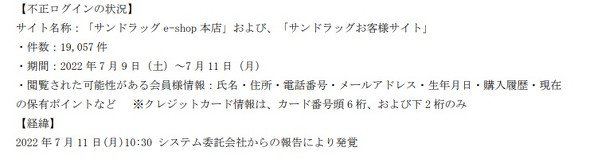 漏えいした可能性のある情報
すでに不正ログイン元のIPアドレスは遮断済み。第三者機関に相談の上、セキュリティの強化も実施した。情報が漏えいした可能性があるユーザーには、7月11日にメールで事情を説明。パスワードを変更するよう連絡したという。
サンドラッグが不正ログインに気付いたのは11日。午前10時半ごろ、同社のシステムに関する業務を委託している事業者から指摘があったという。そこで詳細を調べたところ、不正ログインの可能性が分かったとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR