




















AWSの公式Q&Aサイト「AWS re:Post」、ユーザー自身による記事の投稿が可能に
この記事は新野淳一氏のブログ「Publickey」に掲載された「AWSが運営するQ&Aサイト「AWS re:Post」で、ユーザー自身による記事の投稿が可能に」(2022年7月27日掲載)を、ITmedia NEWS編集部で一部編集し、転載したものです。
AWSは2021年12月に行われたイベント「AWS re:Invent 2021」で、同社が運営するQ&Aサイト「AWS re:Post」を発表、公開しました。
AWS re:Postは、ユーザーが質問を投稿し、他のユーザーや専門家がそれに回答するという、まるでStackOverflowのようなコミュニティによるQ&Aサイトです。
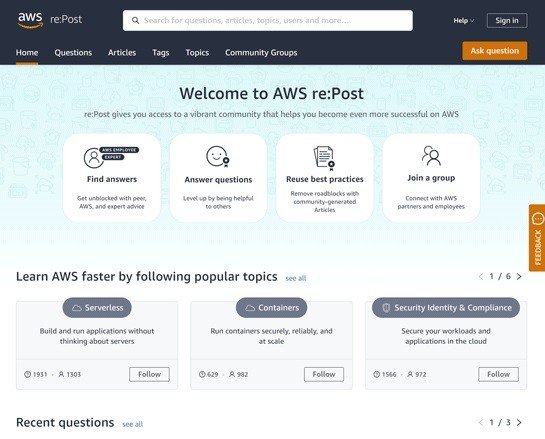
そのAWS re:Postの新機能として、ユーザーによる記事の投稿が可能になりました。例えるなら、「Qiita」や「Zenn」のように、ユーザーが自発的にAWSの技術解説記事を書き、記事としてAWS re:Postに投稿できるようになったわけです。
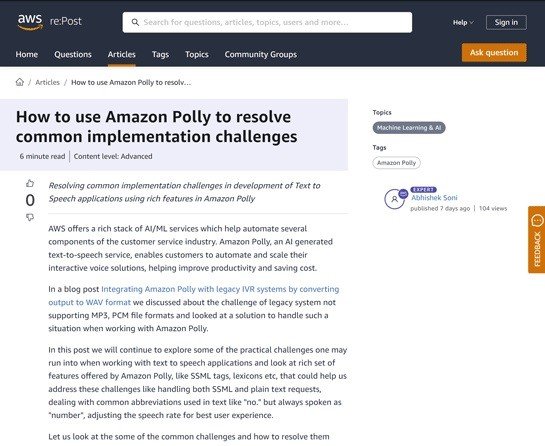
下記は実際に投稿されている記事の例。タイトルは「How to use Amazon Polly to resolve common implementation challenges」です。
AWS re:Postのコミュニティの中で役立つ回答や記事を投稿し、評判を高めていくと、評判に応じたバッジを獲得できるようになり、それがプロフィール欄に表示されるようになります。
プロフィール欄に、自分がAWSに詳しいエンジニアであることを証明できるバッジを表示できるということは、クラウドエンジニアの実力を示すサインとして有効に働くことが容易に想像されます。これはコミュニティの実効性や吸引力をAWSが担保していく上で重要な仕組みと言えるでしょう。
AWSはIT業界における既存の企業や技術の多くと競合する存在となり、ときにその多くを破壊してきました。AWS re:Postは既存のQ&Aサイトや技術者向けブログサイトなどの競合になっていくのでしょうか。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「若手はAI使うな」は“老害”なのか? 新人教育で「AI禁止」した企業の1年後
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR