




















「Emotetってどんなウイルスだっけ?」 知っている人から届く“開いてはいけないメール”の脅威(3/3 ページ)
「Emotetは検知されませんでした」で安心するのは危険
Emotetに感染していないか気になる場合に使えるのが、JPCERT/CCという情報セキュリティ団体が公開している「EmoCheck」だ。実行するだけでEmotetに感染しているか、どのファイルを削除すればウイルスを駆逐できるかを教えてくれる。感染していた場合は、組織内で情報共有の上、ウイルスの削除やメールアカウントのパスワード変更などの対策を取ることになる。
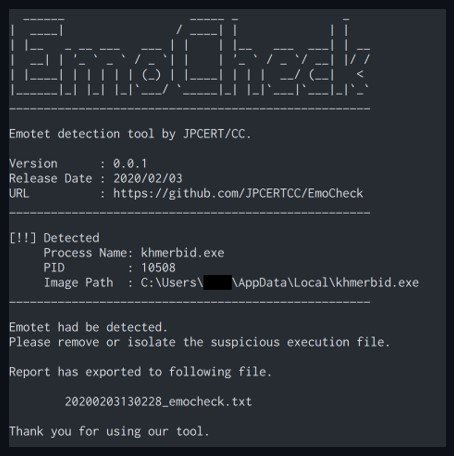 EmoCheckの実行結果の例 感染の有無とウイルス本体の保存場所を教えてくれる
不審なメールを受け取ったときの他にも定期的に実行して感染の有無をチェックしよう。ウイルスの更新に合わせてEmoCheckも更新されるので、常に最新版を使うのが重要だ。
しかし、EmoCheckで感染が確認されなかったからといって安心していいわけではない。類似のウイルスはEmotet以外にも存在するからだ。
現在見つかっているものとしては「Qakbot」(クアックボット)がある。これも取引先などを装ったメールを介して感染を広げるもので、ランサムウェア(身代金要求型ウイルス)攻撃の原因にもなる。EmotetではないのでEmoCheckでは検知できないと考えられる。
普段から情報セキュリティについて相談できる企業とつながりを持っておき、少しでも不審な点があれば相談してみるのがいいだろう。
「Emotetは、メールを使う全ての従業員が感染のきっかけになりうるサイバー攻撃です。ITに詳しい人や情報セキュリティ担当の従業員が知っておくだけでは防ぎきれません。全ての従業員がEmotetとは何か、どんなことに気を付けておかないといけないのか、うっかりファイルを開いてしまったときの対処法を理解できるよう、組織の中で周知して対策を徹底することが、自社と取引先を守るためには重要です」(佐藤さん)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR