




















この頃、セキュリティ界隈で
Microsoftのマクロ遮断に攻撃側が対抗、防御をかいくぐるマルウェア感染の手口とは
Officeアプリケーションのマクロをデフォルトでブロックする措置をMicrosoftが講じたことを受け、ユーザーをだまして不正な添付ファイルをクリックさせ、マルウェアに感染させようとする攻撃の手口に変化が生じている。
電子メールに不正なファイルを添付して送り付け、ユーザーがマクロを有効にするよう仕向ける手口は、「Emotet」などのマルウェアに感染させる目的で使われる常とう手段だった。その防御をかいくぐる目的で、攻撃側がISO(.iso)やRAR(.rar)といったコンテナファイルを使い始めている実態が、サイバーセキュリティ企業の米Proofpointの調査で浮かび上がった。
Microsoftは2021年10月、Excel4.0(XL4)マクロをデフォルトでブロックすると発表し、続いて2022年2月にはVBA(Visual Basic for Applications)マクロのブロックを発表。インターネット経由でダウンロードしたOfficeファイル(Excel、Word、Access、PowerPoint、Visio)のVBAマクロはデフォルトで無効とされ、ユーザーが簡単には有効にできないようになった。
7月上旬にはMicrosoftが一時的に元の状態に戻したことで、ユーザーの間に混乱も引き起こしたが、同月中には再びデフォルトでのブロックが復活している。
Proofpointはこの措置の効果を調べるため、2021年10月~2022年6月の間に観測された不正なファイルをメールに添付する手口について調査した。その結果、VBAマクロとXL4マクロが利用された件数は、この間に約66%減少していたことが分かった。一方で、ISOやRARなどのコンテナファイルやWindowsショートカットのLNK(.lnk)ファイルが添付されるケースは、同じ期間に約175%増えていた。
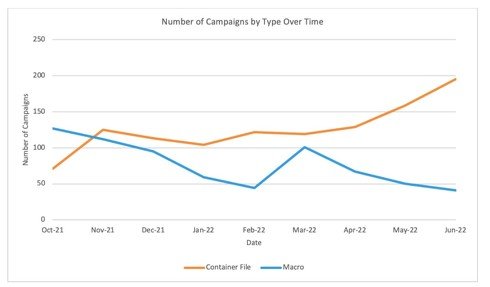 添付ファイルに利用されたコンテナファイルとマクロ対応ドキュメントの数
なぜVBAマクロは攻撃に多用されるのか?
これまでVBAマクロが攻撃に多用されていたのは、ユーザーがマクロを有効にするよう仕向けることで、悪質なコンテンツを自動的に展開させることができるためだった。Excel用のXL4マクロも同様の手口で利用されていたという。例えば重要書類を装ったファイルがメールで届き、閲覧するためにはマクロを有効にする必要があるという通知が出れば、ユーザーはだまされてしまいやすい。
Proofpointによると、Microsoftが導入したVBAマクロのブロックは、インターネットからダウンロードされたファイルにMark of the Web(MOTW)属性が付加される仕組みに基づいている。つまり、MOTW属性が付加されたファイルがブロックの対象となる。
これに対して攻撃側は、ISOやRAR、ZIP(.zip)、IMG(.img)などのコンテナファイルに格納してマクロを仕込んだ文書を送り付ければ、ブロックの仕組みをかわせることに目を付けた。
この手口では、コンテナファイルにはインターネット経由でダウンロードしたファイルとしてMOTW属性が付加される。しかし内部に格納したマクロ付きスプレッドシートなどにはMOTW属性は付加されず、インターネットからダウンロードした文書とは認識されない。このためユーザーがコンテナファイルを解凍後、マクロを有効にしてしまい、悪質なコードが実行される恐れがある。
LNKやDLLなどを利用する手口も増加
さらに、コンテナファイルにLNKやDLLなどの実行可能ファイルを直接仕込んでマルウェアを実行させる手口も報告されている。
例えば「Bumblebee」というマルウェアの場合、請求書に見せかけた文書をパスワードで保護されたISOファイルとして乗っ取った電子メールアカウント経由で送り付け、LNKファイルやDLLファイルを開かせる手口でマルウェアに感染させていたという。
特にLNKファイルを利用した攻撃の件数は、2021年10月以来、1675%増え、特定の標的を狙って執拗(しつよう)な攻撃を展開するAPT集団などがLNKファイルを頻繁に使うようになったとProofpointは報告している。
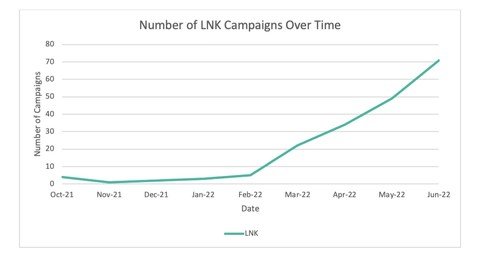 LNKファイルが利用された数
また、マルウェアを仕込んだHTMLファイルを利用する手口も2021年10月~2022年6月にかけて倍増した。全体から見ると数は少ないものの、添付のHTMLファイルやWebページに悪質なファイルをしのび込ませる「HTMLスマッグリング」の手口を採用する攻撃者も増えているという。
今後はマクロを利用した添付ファイルが減少する一方で、コンテナファイルを使って情報窃盗やランサムウェアなどのマルウェアに感染させようとする攻撃は続くだろうとProofpointは予想している。
Copyright © ITmedia, Inc. All Rights Reserved.


この頃、セキュリティ界隈で
海外のセキュリティ関連ニュースを追い続けている鈴木聖子さんによる、最近のセキュリティニュースブリーフィング。隔週でお届けします。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者による情報公開を確認 顧客データ含むか調査中 追加の見舞金も検討
-
7
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
8
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
9
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
10
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR