




















TikTokのAndroidアプリに1クリックでアカウント侵害可能な脆弱性──Microsoftが報告(修正済み)
人気アプリTikTokのAndroid版に、1クリックでアカウントを侵害できてしまう深刻度の高い脆弱性があったと、米Microsoftが8月31日(現地時間)に発表した。MicrosoftはTikTokに2月に報告し、TikTokは「脆弱性に対処するための修正をリリースすることで迅速に対応した」としている。
影響を受けるAndroid版TikTokアプリは、これまでに累計15億回以上インストールされている。MicrosoftはAndroid版TikTokアプリのユーザーに対し、アプリの最新版にアップデートすることを勧めている。この脆弱性が実際に悪用された証拠は見つからなかったとしている。
ユーザーが仕掛けられたリンクをクリックするとアカウントが乗っ取られる。攻撃者は被害者のアカウントで動画を投稿したり他のユーザーにメッセージを送信できるだけでなく、アカウントに保存されている非公開の動画の表示も可能になるというものだった。
この脆弱性は、Androidアプリのディープリンク機能に関連する。ディープリンクは、例えばWebサイト上の「このアカウントをフォローする」ボタンをタップするとTwitterアプリが開いてそのアカウントをフォローできるようにすることなどに使える。この機能には本来、検証プロセスが含まれるが、脆弱性を悪用するとこの検証プロセスをバイパスできた。Microsoftの研究者らは概念実証攻撃で悪意あるリンクを作成し、このリンクをクリックするとTikTokアカウントの略歴が「SECURITY BREACH」に改変されることを示した。
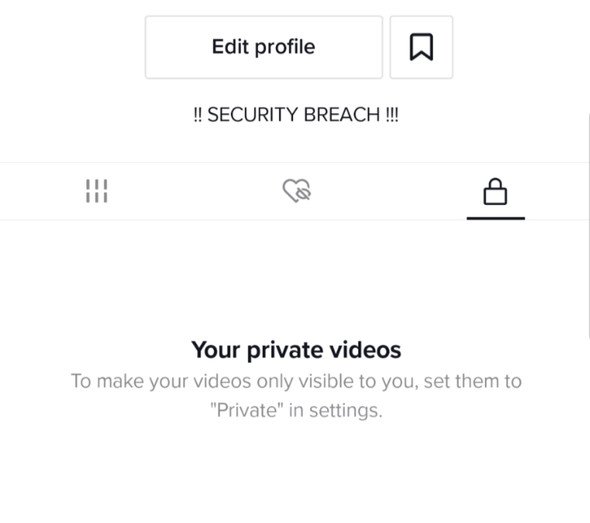 侵害されたアカウントの画像(提供:Microsoft)
Microsoftはアプリユーザーに対し、以下のセキュリティガイドラインを提示した。
- 信頼できないソースからのリンクをタップしない
- 端末とアプリのバージョンを常に最新に保つ
- 信頼できないソースからのアプリをインストールしない
- アプリが自分で行った設定変更以外の異常な動作をしたらすぐにベンダーに報告する
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
auメールで朝から障害 全国で利用しづらい状況に
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
10
Apple、M6搭載の14インチ「MacBook Pro」発表 AI性能向上、33万9800円から
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR