




















スクエニ、FF14へのリスト型攻撃を検知 パスワード強制リセットの可能性も 認証情報の再設定を呼び掛け
スクウェア・エニックスは10月6日、MMORPG「ファイナルファンタジーXIV」(FF14)を対象としたパスワードリスト型攻撃を検知したとして注意喚起した。認証情報を他サービスから使いまわしていたり、推測しやすいパスワードを使ったりしているユーザーに対し、再設定を呼び掛けている。
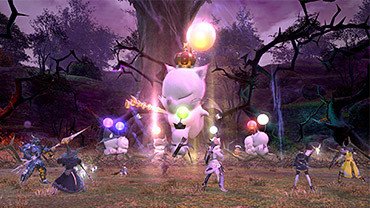 FF14のスクリーンショット(公式サイトから引用)
攻撃の対象になっているアカウントは一時的にログインを制限し、不正ログインを防いでいるという。ログイン制限は、本来のユーザーがパスワードを再設定することで解除する。今後も攻撃が増える場合、全アカウントのパスワードを強制リセットする可能性もあるという。
パスワードリスト型攻撃は、外部から流出したメールアドレス・パスワードの組み合わせを総当たりで試す不正アクセスの手法。スクウェア・エニックスは今回の攻撃について、他社のサービスから流出した情報を悪用したものとみている。
FF14は2013年にサービスを始めたオンラインゲームだが、継続的なアップデートによって現在もプレイヤーを集めている。21年12月にはログイン時の混雑を理由に販売を一時停止してサーバを増強するなど、プレイヤー増加によりサービス提供に支障が出ることもあった。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
9
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
10
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR