




















この頃、セキュリティ界隈で
Appleは「秘密主義」 古いOSの脆弱性めぐり外部セキュリティ研究者が皮肉
米Appleがセキュリティ研究サイトを新設し、外部の研究者との協力関係を重視する姿勢を打ち出した。同社製品の脆弱性への対応に関して研究者が不満を募らせていた問題を認めた形だ。これについて業界からは一定の評価がある一方で、脆弱性修正の方針を巡って依然、疑問の声もある。
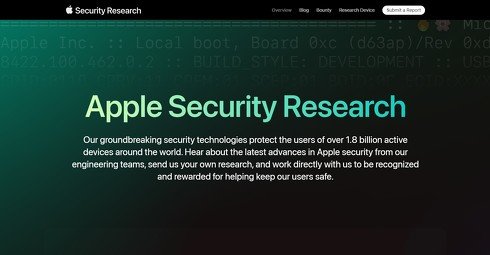 米Appleのセキュリティ研究サイト「Apple Security Research」
新サイトの「Apple Security Research」は、同社の最先端のセキュリティ技術を紹介するとともに、外部の研究者にも協力を呼び掛け、ユーザーの安全確保に貢献した研究者を認定・表彰する場と位置付けている。
同サイトには10月27日、まず2本のブログ記事が掲載された。このうち1本は、Apple製品の脆弱性を発見・報告した研究者に賞金を支払うセキュリティバウンティプログラムの「アップグレード」を紹介する内容だった。
これまでAppleのバウンティプログラムについては、研究者が脆弱性を報告しても反応が鈍く、問題への対応状況も、賞金が受け取れるのかどうかも分かりにくいといった不満の声が続出していた。
これに対してブログでは、バウンティプログラムを開始してからの2年半で、研究者に総額2000万ドル(約30億円)近い賞金を支払ったと強調。製品カテゴリーの賞金は平均4万ドルで、賞金10万ドルを超す問題も20件あったと紹介し、「業界史上、最も成長の速いバウンティプログラム」と位置付けている。
一方で、改善すべき点もあることが分かったと認め、まず「対応を大幅に迅速化する」と表明した。チームを増員することで、寄せられた報告については2週間以内、大部分については6日以内に初期評価を済ませる方針だという。
研究者とAppleとのコミュニケーション改善を目指す対策も打ち出した。研究者がApple IDでログインし、Web上で指示に従って脆弱性を報告すると、その後は画面上で進展状況を把握して、Appleのエンジニアとコミュニケーションができるようになる。
報告に基づいてデバイスやサービスのセキュリティが変更された場合は、それに関する更新情報を掲載して、自分の功績がどのような形で認定されるかを決めてもらう。賞金が贈呈された場合はこの画面と電子メールの両方で通知する。
バウンティプログラムとは別に、実績のある研究者にセキュリティ研究専用のiPhoneを提供して脆弱性を見つけてもらう「Apple Security Research Device Program」も開始した。応募は11月30日まで受け付けている。
古いOSの脆弱性は放置も?
こうした取り組みの一方でAppleは、最新バージョン以外のOSについてはセキュリティアップデートによる脆弱性の修正を徹底しない方針も明らかにした。
このほどサポートサイトに掲載したソフトウェアアップデートに関する情報(北米向け)の中でAppleは、最新macOS「Ventura」(macOS 13)を例に出し、「過去のバージョン(例えばmacOS 12)では既知のセキュリティ問題全てが対応されるわけではない」と説明している。
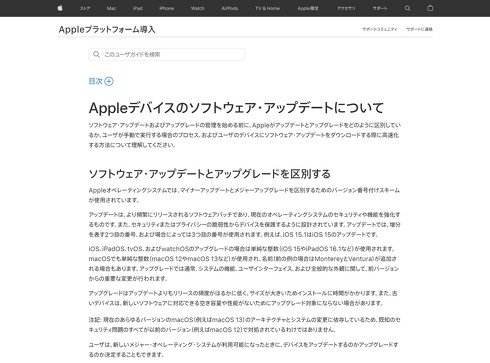 AppleのWebサイトから引用
つまり、セキュリティ問題が発覚しても、全て修正されるのは最新バージョンのOSのみで、それ以前のバージョンについては問題があったとしてもソフトウェアアップデートで全てが修正されるとは限らないということらしい。
ただ、macOSやiOSについては、明言こそしていなかったものの、最新バージョンで修正された脆弱性が、それ以前のバージョンでは修正が遅れたり、全く修正されなかったりしたケースがこれまでにもあったという。
英ITニュースサイトのRegisterによると、Macに詳しいセキュリティ専門家のパトリック・ウォードルさんは「Appleがスタンスをはっきりさせたのはいいことだ」とした上で、現行バージョンしか脆弱性が修正されないのはやや問題だと指摘している。
別の専門家は、「最新バージョンのOSに存在するセキュリティ問題が、21年のリリースにも存在するかどうかを確認して修正することにはリソースを割かない、ということであれば、全くポリシーは変わっていない」と手厳しい。
RegisterはこれについてAppleに問い合わせたが返事はなかったと伝え、「秘密主義の同社に対するセキュリティ業界の大きな不満、すなわちコミュニケーションの欠如が確認された」と皮肉った。
 Registerの記事
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
8
Google DeepMind、ワールドモデル「Genie 4」発表 音声や会話もリアルタイム生成、Geminiと連携
-
9
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
10
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR