




















Innovative Tech
ネット接続していないPCをスマホでハッキング 壁越しでも2m離れた場所から無線で攻撃
Innovative Tech:
このコーナーでは、テクノロジーの最新研究を紹介するWebメディア「Seamless」を主宰する山下裕毅氏が執筆。新規性の高い科学論文を山下氏がピックアップし、解説する。
イスラエルのBen-Gurion University of the Negevに所属する研究者が発表した論文「COVID-bit: Keep a Distance of (at least) 2m From My Air-Gap Computer!」は、ネットに接続していないコンピュータ(エアギャップPC)を離れた場所から無線でハッキングするサイバー攻撃を提案した研究報告である。壁越しでも2m以内であれば、アンテナを搭載したスマートフォンで電磁波を介して機密情報などを受信できるという。
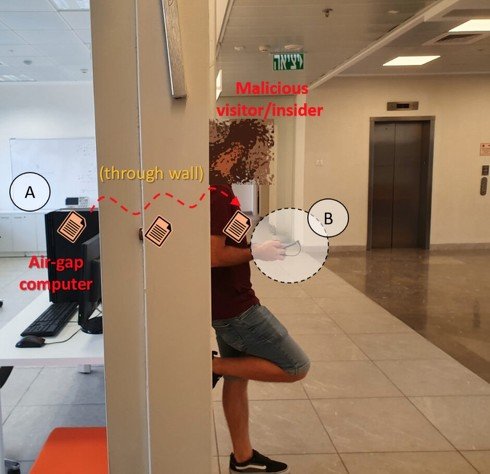 攻撃シナリオの一例。(A)感染したエアギャップPC内のマルウェアが電磁波を介して機密ファイルを送信、(B)攻撃者がそのファイルを壁越しにスマートフォンで受信する
エアギャップとは、ネットワークやデバイスをインターネットなどの外部ネットワークから物理的に隔離するセキュリティ対策を指す。この対策は、特に機密性の高いデータを扱う場合に、データ漏えいのリスクを最小限に抑えるために行われる。
例えば、エアギャップされたコンピュータは通常、無線インタフェース(Wi-FiやBluetoothなど)を無効化しているか、削除している。場合によっては、エアギャップ環境への物理的なアクセスは、厳格なアクセス制御や生体認証、個人認証システムによって規制されている。
この研究は、攻撃者がエアギャップ・システムからデータを漏えいすることを可能にする新しい攻撃「COVID-bit」を提示する。COVID-bitは、マシンに仕込まれたマルウェアを利用して0~60kHzの周波数帯の電磁波を発生させ、その後、物理的に近接(2m以内)した受信デバイス(PCやスマートフォンなど)でこれを受信する。
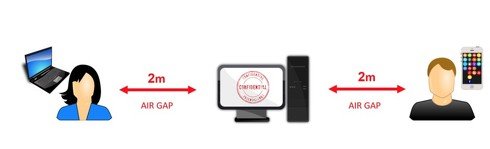 約2mの離れた場所からエアギャップPCの情報をデバイスで受信できる
まずマシンにマルウェアを仕込まなくてはならないが、エアギャップだとしても感染したUSBメモリ、サプライチェーン攻撃、さらには不正なインサイダーなど、さまざまな戦略によって感染させることはできる。
ネットワーク侵入後のデータ流出は、インターネットに接続していないため、攻撃者が特殊な方法で情報を届ける必要がある。COVID-bitでは、マルウェアがスイッチモード電源(SMPS)と呼ばれる部品からの電磁波を利用し、周波数シフトキーイング(FSK)という仕組みでバイナリデータを符号化して情報を送信する。
CPUの仕事量を調整することでCPUの消費電力を抑制し、SMPSのスイッチング周波数を制御する。コンピュータの動的な消費電力を利用し、CPUコアの瞬間的な負荷を操作することで可能となるわけだ。
受信側は1ドル程度の安価なアンテナをスマートフォンの3.5mmオーディオジャックに接続すれば、低周波信号を1000bpsの帯域幅で捕捉できる。その後、発した電波を復調してデータを抽出する。
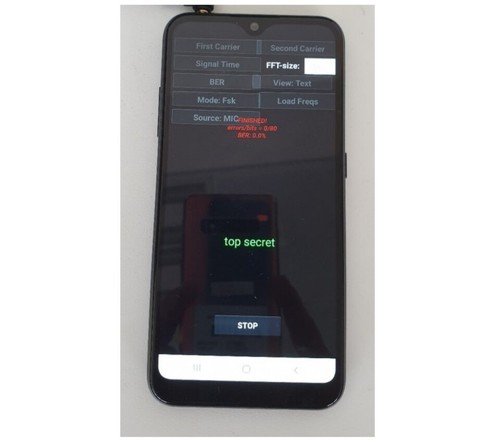 キーストロークを解読するAndroidアプリ
データ通信を評価した結果、IPアドレスとMACアドレスを0.1秒未満から16秒の間で、ほぼリアルタイムにキーストロークから流出できることが判明した。つまり、エアギャップPCで機密情報を打ち込んだ瞬間に、壁越しにいる攻撃者にその打ち込んだ内容が転送され筒抜けになるというわけだ。
この手法の対策としては、脅威を示す動的なオペコード解析の実施、異常動作検出時のCPUプロセッサのランダムワークロードの開始、0-60kHz帯の信号の監視や妨害などがある。
Source and Image Credits: Guri, Mordechai. “COVID-bit: Keep a Distance of (at least) 2m From My Air-Gap Computer!.” arXiv preprint arXiv:2212.03520 (2022).
Copyright © ITmedia, Inc. All Rights Reserved.


Innovative Tech
2019年にスタートした本連載「Innovative Tech」は、世界中の幅広い分野から最先端の研究論文を独自視点で厳選、解説している。執筆は研究論文メディア「Seamless」(シームレス)を主宰し、日課として数多くの論文に目を通す山下氏が担当。イラストや漫画は、同メディア所属のアーティスト・おね氏が手掛けている。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
9
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
10
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR