




















新「Emotet」は500MB超の巨大ファイルで検知すり抜ける マクニカ、セキュリティ製品の検知状況を公表
IT関連の専門商社・マクニカは3月14日、同社が扱うセキュリティ製品で3月7日以降、マルウェア「Emotet」を検知しているとして、製品別の検証状況を公表した。多くの製品で検知できていたが、一部でまったく検知できない例もあった。
今回のEmotetは、感染の起点となるOfficeファイルや、マクロ実行後に外部から持ち込まれるEmotet本体のファイルが500MB超と大きいのが特徴。セキュリティ製品は、サイズが大きいファイルへの検査がうまく行えないことがある、という弱点を突こうとしているようだ。
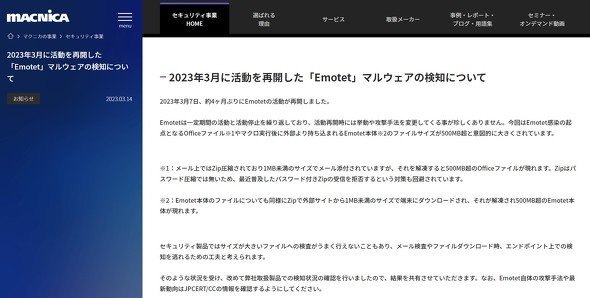 ニュースリリースより
Emotetはメールを媒介に感染を広げるマルウェア。メールに添付されたマクロ付OfficeファイルやZIPファイルなどを開くと感染する。
同社が入手したEmotetや、クライアントの環境で確認された事例をベースに、Emotetの攻撃の流れを6ステップに分け、製品別に検証状況を公表した。
多くの製品で、いずれかの段階で検知できることが分かったが、米Trellix(旧McAfee)のソリューション「ENS 脅威対策(AV)」など、一部で検知できない事例もあった。詳細はURLで。
同社はメーカーに対策を呼び掛ける。また、「新たな攻撃手法が発生した際にも結果が変化する可能性がある」としている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR