




















「防御を破られました。もう終わりです」とならないセキュリティの新常識 いま知りたい“復帰力”の基礎(2/2 ページ)
チーム間連携できないと難しい→トップが取り組むべき課題になる
とはいえ、監視、検知、調査、対応、復旧という手順は単一の部門で完結できる作業ではない。情報セキュリティチームは調査を担当できるが、現場で復旧作業できるかというとまた別の専門知識が必要になる。
つまり、サイバーレジリエンスの実現には組織力が重要になる。横のつながりがないと一連の流れが止まってしまい迅速な対応は難しい。情報セキュリティ製品を入れて済むことならボトムアップでも実現可能だが、組織横断の取り組みになるためトップダウンでのかじ取りが必要という。誰がいつ何をやるのかという作業フローをボトムアップで作るのは非常に困難だ。
「われわれは簡単に一括して運用した方がいいですよって言うんですけど、お客さんからしたらそんなのできるわけない、部門ごとに財布が違うので一緒にはできませんよと。それでレジリエンスというのが経営課題に挙がっていて、うまくコントロールする企業が株価が上昇したり環境の変化に対応できる組織になっているわけです」(矢崎さん)
社内での分断はもちろん、複数者間の連携も重要になる。多くのサービスは自社でゼロから作り上げるのではなく、下請け企業に部品を外注したり、運用を任せたりと、協力企業とともに動かしているだろう。企業間連携も前提に体制構築、作業フローの検討することでサイバーレジリエンスの確立ができるようになるという。
ツール同士の連携も考えないといけない。人間同士が連携できる体制があっても、ツールごとの仕様の違いでデータ連携できないとなれば横のつながりを技術的に確保できなくなる。さまざまな分断がサイバーレジリエンス向上の壁になっている。
分断をできるだけ排除できれば、問題発生を事前に防ぐ仕組みづくりや、プロセスの自動化など、より高度な取り組みにも移れる。
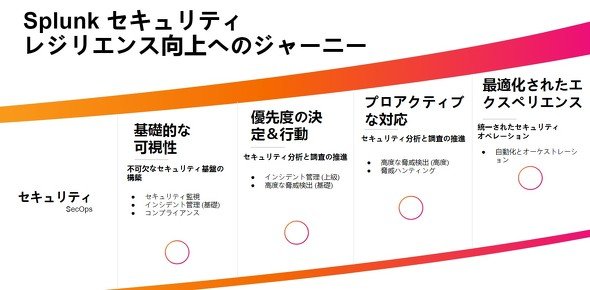 サイバーレジリエンス向上のプロセス
「情報セキュリティ製品を被害に遭わないために導入する企業も多いです。それももちろん大事ですが、被害に遭わないために──ではなくいつ被害に遭うか、そしてそのときどう対処するかがレジリエンスです。ぜひ経営層が検討してオペレーションの成熟を目指してほしい」(矢崎さん)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR