




















中国ハッカー集団、米重要インフラにステルス攻撃で侵入──Microsoft報告
米Microsoftは5月24日(現地時間)、中国を拠点とするサイバースパイ集団が、少なくとも2021年半ばから、グアムを含む米国の重要インフラ組織を攻撃のターゲットにしていると報告した。対象は政府、海事、通信、製造、情報技術、公益事業、運輸、建設、教育など広範という。
Microsoftは、新脅威分類命名方式で「Volt Tyfoon」(Tyfoonは中国拠点であることを示す)と名付けたこの集団の目的が「将来の危機の際に米国とアジア地域を結ぶ重要な通信インフラを混乱させる」ことであると「ある程度の自身を持って評価している」と語った。
Volt Tyfoonはまず、ゼロデイ脆弱性を悪用して米Fortinetのマルウェア対策サービス「FortiGuard」の端末を侵害し、ターゲットのネットワークに侵入し、キーボード操作でコマンドを入力し、ネットワークから資格情報を含むデータを収集する。
さらに、ステルス性を高めるためにルータやファイアウォール、VPN端末などにも侵入してトラフィックをルーティングする。
こうした手口で、Volt Tyfoonは盗んだ認証情報を利用して侵入したシステムのデータを持続的に抽出できるようにする。
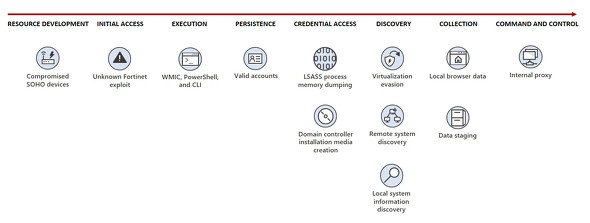 Volt Tyfoonの攻撃フロー(画像:Microsoft)
Microsoftは、これらの攻撃のターゲットになったすべてのユーザーに連絡を取り、今後の攻撃からネットワークを保護するために必要な状況を提供したとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
2
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
3
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
4
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
Apple、「iPad mini」を大幅刷新 8.5インチOLEDとA20 Pro搭載、防水にも対応 11万9800円から
-
8
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
9
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
10
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR