




















マイナンバー漏えいの可能性明かす企業も 社労士向けシステムへのランサムウェア攻撃、ユーザーへの影響広がる
社会保険労務士(社労士)向けクラウドサービス「社労夢」などを手掛けるエムケイシステム(大阪市)が、ランサムウェア攻撃の被害を発表してから13日が経過した。19日時点で完全復旧の発表はない。サービスを導入する社労士法人や民間企業からは、情報漏えいにつながった可能性の発表も相次いでいる。
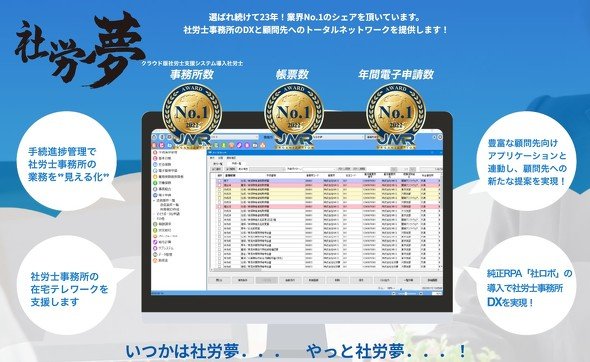 社労夢(同サービスの公式サイトから引用)
エムケイシステムによれば、ランサムウェア攻撃の影響によって、社労夢や人事労務向けサービス「DirectHR」など8サービスが5日から利用しにくい状態という。同社は9日、サーバのトラブルは解消済みで、10日午前10時までに全データの復元を済ませると発表していた。しかし実際は、10日以降もサービスが使いにくいままという声がユーザーから相次いでいる。
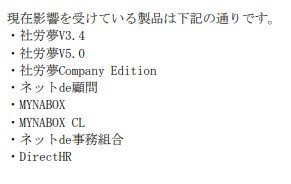 ランサムウェア攻撃の影響を受けたサービス(エムケイシステムによる6月9日の発表から引用)
例えば、給与計算システムや勤怠システムを利用していた大阪市の社労士法人CSSは13日、10日10時以降もサービスが利用しにくい状況が続いており、他社が提供するシステムに乗り換える方針を発表している。「データ復元後も、ログインが不可であったり、接続が途中で切れてしまう、動作が非常に遅いなど、とても運用に耐えられる代替措置ではなかった」(CSS)という。
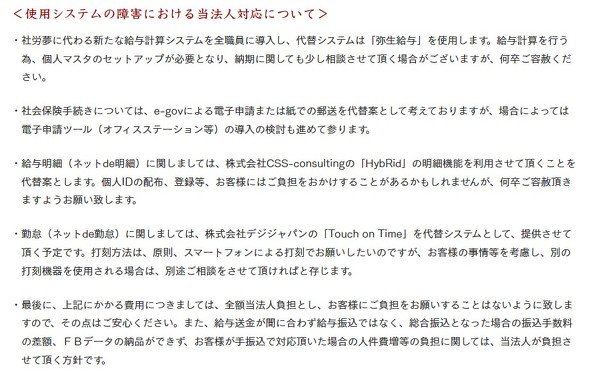 CSSの対応状況(同法人の発表から引用)
情報漏えいの可能性に関する発表も見られる。讀賣テレビ放送は16日、アルバイト職員の給与計算などを委託していた社労士法人がエムケイシステムのサービスを利用しており、情報漏えいの可能性が否定できないことを発表。サービスを直接導入している東急子会社の東急ウェルネス(東京都品川区)も15日、従業員や退職者1585人分の氏名、住所、マイナンバーなどに漏えいの可能性があると発表した。
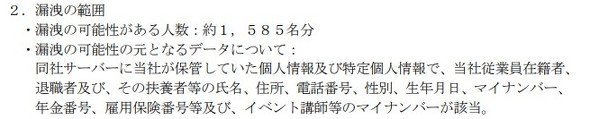 東急ウェルネスが発表した漏えいの可能性がある情報
他にもECサイト作成サービスを手掛けるSTORES(東京都渋谷区)が情報漏えいの可能性を明らかにしている。15日時点で「システムに関しては現段階で復旧の目途が立っていない」と発表していた社労士法人もあった。
ただしエムケイシステムは16日、「マイナンバーは、他の社労夢製品とは切り離した環境で完全に暗号化されており、流用や悪用はできない仕組み」として、マイナンバー漏えいの可能性を否定。エムケイシステムのサービスが800万人分のマイナンバー情報を保管しており、流出すると多大な影響があるとする東京新聞の報道に反論していた。
ITmedia NEWS編集部がエムケイシステムに情報漏えいや障害の現況を聞いたところ「取材に答える準備が整っていない」との回答があった。
【訂正:2023年6月22日午後8時30分 一部の組織名を削除しました】
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR