




















AI「Bard」は位置情報を常に取得 会話を「人間がレビューする可能性」も Googleが理由説明
米GoogleのAIチャットサービス「Bard」の初期画面に、「人間のレビュアーがBardとの会話を処理する場合があります。センシティブな情報を入力しないでください」と明示されるようになった。また、ユーザーの位置情報も利用中常に取得されるようになった。
会話や位置情報は「Bardアクティビティ」としてGoogleアカウントに自動保存される。
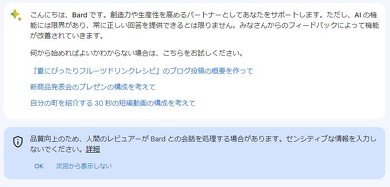 「人間のレビュアーがBardとの会話を処理する場合があります」と表示されるように
Googleは、人間がレビューしたり位置情報を取ったりする理由や、ユーザーのプライバシー保護についての考え方を解説する、説明文を公開した。更新は7月11日付。
Bardとの会話に人間のレビューを入れる目的は、「Bardの回答の品質向上」のため。「モデルを改善するプロセスにおいて不可欠なステップ」であり、レビュー結果は「より良いデータセット提供に向けた微調整用データ」として使われるという。
レビューの流れはこうだ。Bardとの会話から無作為に抽出されたサンプルを、人間のレビュアーが確認。品質が低くないか、不正確でないか、有害でないかなど品質を判断する。その後、評価担当者が、複数のポリシーに照らしてより品質の高い回答を提案するという。
ユーザーが入力した内容のプライバシーについては「さまざまな対策を講じている」と説明。レビュアーに表示される会話はユーザーアカウントにひも付いておらず、抽出されるサンプルは無作為かつ、Bardとの会話の一部のみ」だという。
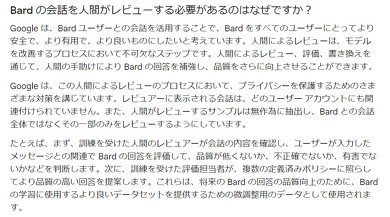 人間がレビューする理由
位置情報の取得については、「ユーザーの質問との関連性が高い回答を提供する」と説明。「たとえば『天気はどう?』という質問に回答する場合、ユーザーの現在地を把握している必要がある」とする。Bardにさらに権限を与えれば「一番近いコーヒーショップはどこ?」といった質問にも答えられるようになるという。
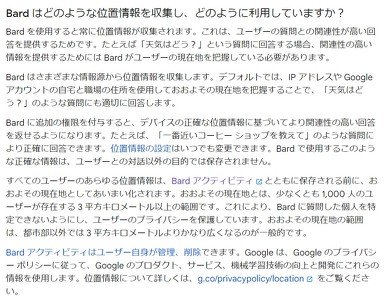 位置情報取得の詳細
Bardとの会話や位置情報をGoogleアカウントに保存したくない場合は、「Bardアクティビティの保存を一時停止」メニューから停止できるが、停止していても、最長72時間は保存される。
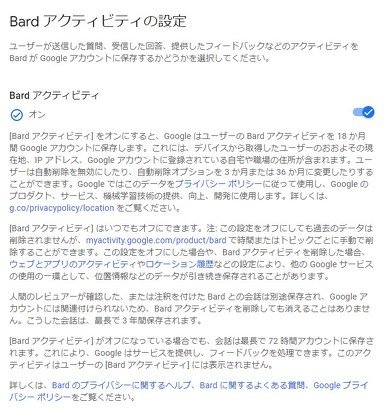 Bardアクティビティの設定画面
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
10
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR