




















QRコード悪用のフィッシング攻撃、多数の米エネルギー企業が標的に
米セキュリティ企業Cofenseは8月16日(現地時間)、主に米エネルギー大手企業を標的とする、QRコードを使った大規模なフィッシングキャンペーンを観測したと発表した。米Microsoftの資格情報を狙ったもので、5月ごろに始まったという。5月以降、キャンペーンは2400%以上増加したとしている。
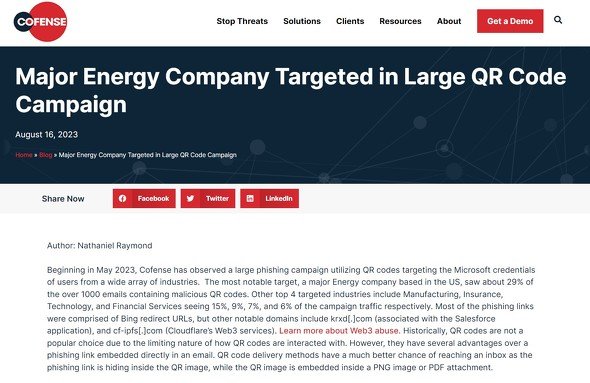
Cofenseは「大手エネルギー企業」の具体名は明かしていないが、1000件以上のフィッシングメールの29%がエネルギー企業宛という。その他、製造業、保険業、IT、金融サービスも標的となっている。同社は、QRコードによるこの規模の攻撃は初めてであり、攻撃手段としての有効性をテストしている可能性があるとみている。
大まかな手口は、Microsoft 365アカウントの設定を更新する必要があるとするフィッシングメールに、スキャンするとアカウントを確認できるというQRコードの画像またはPDFファイルを添付するというもの。メールはアカウントを2、3日以内に確認しないと無効になってしまうという文言入りだ。
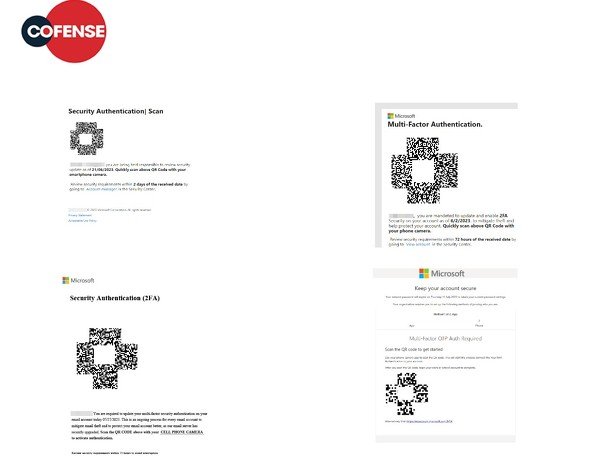 メールに添付されたQRコード例(画像:Cofense)
「QRコードの操作方法には制限があるため、(フィッシングのための)一般的な選択肢ではなかった。ただし、メールに直接埋め込むフィッシングリンクに比べて、添付ファイル内のQRコードであれば受信箱に到達する可能性が非常に高くなる」とCofenseは説明する。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
7
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR