




















医療団体、ITベンダーに「サイバー被害の一部を負担するべき」と提言 情報提供不足なら契約になくても責任求める
医療政策の企画立案などを目的とする日本医師会総合政策研究機構(日医総研)が8月24日に公開した文書が、SNS上で物議を醸している。医療機関とシステムベンダーの契約と責任分担に関するもので、「信義誠実の原則」を理由に「ベンダーのリスク説明が不足している場合、契約に記述がなくても、医療機関側から一定の責任を問える可能性がある」との内容が記されている。
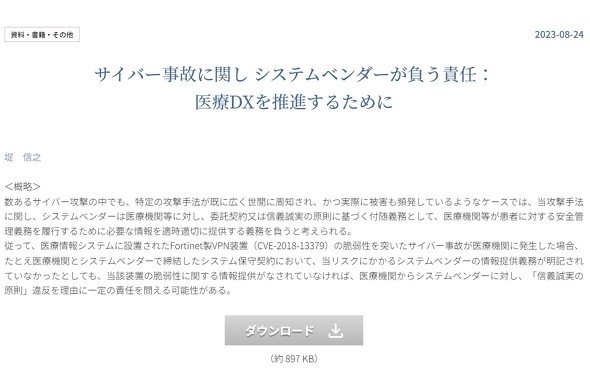
文書のタイトルは「サイバー事故に関し システムベンダーが負う責任:医療DXを推進するために」。医療機関とベンダーには専門知識の格差があることなどから、「システムベンダーは信義誠実の原則に基づく不随義務として、医療機関が安全管理義務を履行するために必要な情報を適切に提供する義務を負う」との見方を示している。
「信義誠実の原則」とは「互いに信頼を裏切らないよう行動すべき」とする法原則。既知の脆弱性についてベンダーが適切に情報提供しない状態で、その脆弱性を原因とする問題が発生した場合は、保守契約に記載がなくても信義誠実の原則違反を理由に一定の責任を問えるとしている。
一方で日医総研によれば、現状実際には保守契約の中に情報提供義務が明記されていない場合、ベンダーがその義務を暗黙の内に負っていると認められる可能性は低く、ベンダー側に責任を問えるケースは「極めて少ない」ととらえている。
日医総研が2022年度に実施したアンケート調査(全数4件)によると、システムの保守契約において、ベンダーが脆弱性情報などのリスクについて医療機関に知らせる義務を明記している事例はなかったという。実際に脆弱性情報を知らせた事例は1件で、サイバー攻撃による損害の一定割合をベンダーが負担した事例も1件にとどまったという。
この意見に対し、X(Twitter)上では「情報提供義務を契約に入れればいいのでは」「誰も医療業界に手を出さなくなりそう」との声が挙がっている。
日医総研によれば、これまでの保守契約は保守点検やトラブル対応などを中心に規定したものが一般的であり、セキュリティ対策について明記することは少ないという。医療機関がセキュリティ対策を求めれば契約料の増額を求められるだろうとして、費用負担は行政が支援するべきとしている。
医療機関では21年からランサムウェアを使ったサイバー攻撃による被害が続いている。徳島県のつるぎ町立半田病院の事例を皮切りに社会問題化し、23年4月には厚生労働省が「医療法施行規則の一部を改正する省令」を施行。医療機関に対して「医療の提供に著しい支障を及ぼさないよう、サイバーセキュリティを確保するために必要な措置を講じること」を求めている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR