




















Google、Cloudflare、Amazon、 HTTP/2悪用の史上最大規模DDoS攻撃について説明
米Google、米Cloudflare、米Amazonは10月10日(現地時間)、新たに発見された「HTTP/2」プロトコルに関連する脆弱性により、8月に最大規模のDDoS(分散型サービス妨害)攻撃を検知していたと発表した。
「CVE-2023-44487」を悪用するこの攻撃は「HTTP/2 Rapid Reset Attack」と名付けられた。攻撃者は特定されていない。
Googleによると、同社が8月に受けた攻撃は1秒当たり3億9800万件のリクエストを受信するというもので、これまでの記録の8倍以上の規模だったという。これは「Wikipediaへの1日分のリクエストを10秒で受信する」規模だとしている。
Googleは自社の負荷分散インフラにより、この攻撃のほとんどをネットワークのエッジで阻止したため、機能停止にはならなかったと説明した。
HTTP/2は、Googleのアプリケーションレイヤープロトコル「SPDY」をベースとするプロトコルで、複雑なWebサイトでもWebブラウザが画像やテキストを高速に表示できるようリクエストを行えるようにする。HTTP/1.1ではリクエストは1つずつ処理するが、HTTP/2は単一の接続で複数のストリームを同時に処理できる。
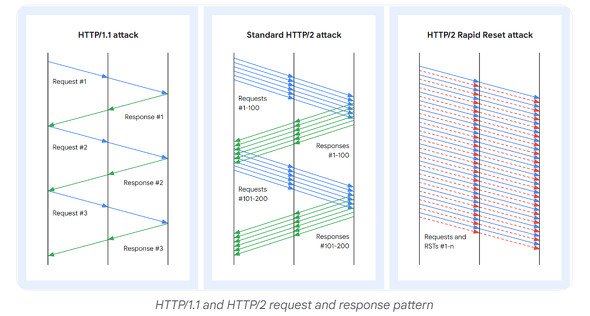 HTTP/1.1とHTTP/2のリクエスト/レスポンスパターンの概念図(画像:Google)
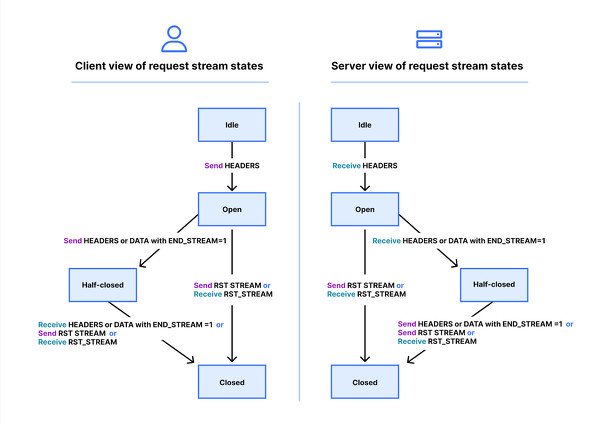 クライアントとサーバのストリームビュー管理の概念図(画像:Cloudflare)
現在、Webアプリの約60%がHTTP/2を採用しているという。
新たな攻撃は、何十万ものリクエストを作成し、すぐにキャンセルすることで機能するとCloudflareは説明した。リクエスト/キャンセルのパターンを大規模に自動化することでWebサイトを停止に追い込む。
3社は、HTTP/2を採用するプロバイダーに対し、可能な限り早くセキュリティパッチを適用するよう呼びかけた。
クライアントによるこの攻撃への最善策は、利用可能なすべてのHTTPフラッド保護ツールを使用し、多面的な緩和策でDDoS耐性を強化することだとしている。
Cloudflareは、8月の攻撃について今報告するのは、「可能な限り多数のセキュリティベンダーに対応の機会を与えるため、情報を制限してきた」と説明した。
HTTP/2 Rapid Reset Attackの詳しい説明などは、以下の「関連リンク」の各社の公式ブログを参照されたい。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
7
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR