




















「娘のアレルギー情報はこちら」→マルウェアDLさせる ホテルなど狙うサイバー攻撃増加
「宿泊を楽しみにしていますが、娘は特定の食べ物にアレルギーがあります。以下のURLよりダウンロードしてご確認お願いします」
こんなメールをホテルの予約窓口に送り、URLからマルウェアをダウンロードさせ、宿泊予約者のクレジットカード情報などを詐取するサイバー攻撃が増えていると、セキュティ企業のラックが注意喚起している。コロナ禍が落ち着いてきた2023年夏ごろから、観光業を狙ったサーバー攻撃が増えているという。
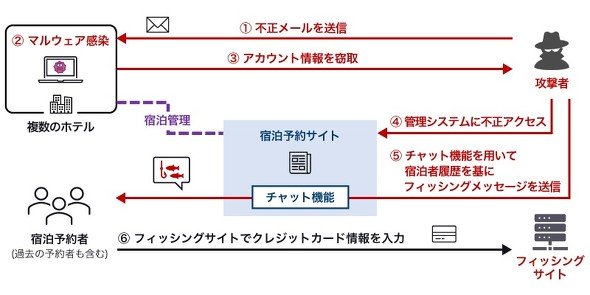 ラックの注意喚起より、攻撃の構造
攻撃者は、標的型メール攻撃によりホテル従業員の端末をマルウェアに感染させ、宿泊予約サイトの認証情報を取得。ホテル従業員になりすまし、宿泊履歴などを基に予約者にメッセージを送信し、フィッシングサイトに誘導してクレジットカード情報を不正に入手するという。
攻撃者はいきなりマルウェアを送るのではなく、ホテルの従業員とメールでやりとりした後に、「宿泊者のアレルギー情報を確認してほしい」など、ホテル従業員のホスピタリティを逆手に取るような文面でURLを送りつける。
URLはGoogle Driveなどのクラウドストレージに保存された圧縮ファイルへのリンクになっており、解凍すると、無害な写真や動画などに混じって実行形式のマルウェアファイルが展開されるという。
マルウェアは、アカウント情報などを窃取するタイプ(「Redline」「DCRAT」「Vidar」など)。感染した端末のWebブラウザに宿泊予約サイトの認証情報が保存されていたり、感染後に宿泊予約サイトを使っってログインやパスワード変更などを行うと認証情報が盗み取られ、C2サーバ(Command and Control Server)に送信される。
ホテル側の対策としてラックは、WindowsやOffice製品、Webブラウザなどの各ソフトウェアを常に最新の状態にすること、資産管理ソフトウェアやMDM(Mobile Device Management)などを導入し、社内のIT資産の状態を握すること、ウイルス対策ソフトを導入し、パターンファイルを常に最新の状態に更新することなどを推奨している。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR