




















セキュリティ専門家、徳丸浩氏が考える「2024年の脅威予測」 生成AIの影響は
大規模な内部不正やランサムウェア攻撃など、さまざまなセキュリティインシデントが起きた2023年。2024年、サイバー攻撃はどのように変わるのか、セキュリティ専門家の徳丸浩氏が12月14日のメディア向け勉強会で考えを示した。同氏はトピックとしてランサムウェアや生成AIを挙げたが、総体としては「あまり大きな変化はないのではないか」とした。
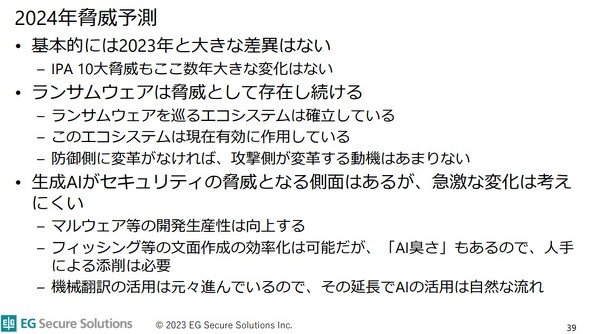 投影資料
ランサムウェアについては、防御側に大きな変化が見られないことから、攻撃側も新たな手法を見つける必要がなく、革新的な手口がすぐに出てくることはないだろうとした。
「古い手口が使えるうちは古い手口のほうがいい。新しい手口を見せるとそれだけ早く対策されるため、新しい手札を切る動機はあまりない。VPNの脆弱性対策がスピーディーにできるようになったり、そもそも防御側がVPN自体を使わなくなったりするようなことがあれば変わるだろうが、今のところそういう兆候はない」
生成AIが脅威になるリスクについては、可能性自体は認めつつも「急激な変化はあまりないというのが私の見立て」とした。悪質なプログラムや、フィッシング詐欺用の文章の作成が効率的になる可能性はあるものの、今までになかった手口が出てくる可能性は低いという。
中でもフィッシング詐欺については「今のつたない文面でも盛大に被害が出ているので、文面が変わったから被害がさらに増えるかといえば、そういうものでもないだろう」とした。
防御が生成AIによって進化する可能性については「(ベンダーによる)セキュリティに生成AIを活用しました、という発表自体は増えると思うし、現に増えている。ただ、中身がどうかといえば、私は懐疑的に見ている。過度な期待は禁物」とした。
 徳丸浩氏
徳丸氏が専門とするWebセキュリティについても同様で「ダメなサイトは相変わらずダメだし、セキュリティがしっかりしているところはしっかりしている。大きな変化や、新しい手口が出てきたという話はないように思う」とした。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR