




















個情委、ランサムウェアで約1カ月停止の社労士向けクラウド提供元に指導 「管理者権限のパスワード類推可能」「深刻な脆弱性が残存」【お詫びと訂正】
個人情報保護委員会は3月25日、社会保険労務士向けクラウドサービス「社労夢」を提供するエムケイシステム(大阪市)に対し、個人情報保護法に基づく指導を行ったと発表した。
同社は2023年6月、ランサムウェア攻撃を受け、サービスが約1カ月停止するなどの被害に遭っていた。サービスを導入する社労士法人や民間企業からは、エムケイシステムから報告を受けての発表も相次いでいた。
【訂正:2024年3月28日午後3時48分 記事掲出当初、漏えいの事実があると受け取れるような記載をしていましたが、エムケイシステムから個人情報保護委員会への報告は「漏えいのおそれ」に基づくものであり、漏えいの事実は確認されておりませんでした。お詫びして訂正いたします。】
個人情報保護委員会によれば、漏えいのおそれがあるとして23年6月から24年3月25日までに受領した報告件数は3067件、人数にして749万6080人分に上るという。内訳は、社労士事務所などが2459件(672万4609人分)、顧問先事業者が404件(39万2125人分)、企業が204件(37万9346人分)。
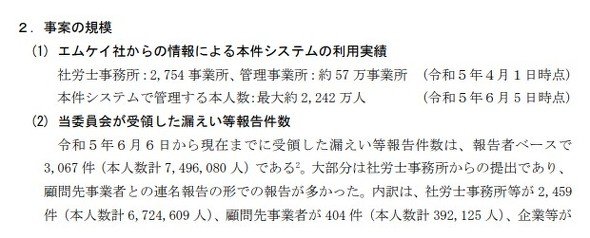 個人情報保護委員会が発表した事案規模(一部抜粋)
個人情報保護委員会はエムケイシステムの安全管理措置に不備があったと指摘。例えば「ユーザーのパスワードルールが脆弱であったこと、また、管理者権限のパスワードも脆弱であり類推可能であったことから、アクセス者の識別と認証に問題があった」という。
さらに「また、ソフトウェアのセキュリティ更新が適切に行われておらず、深刻な脆弱性が残存されていただけでなく、ログの保管、管理及び監視が適切に実施されておらず、不正アクセスを迅速に検知するには至らなかったことから、外部からの不正アクセス等の防止のための措置についても問題があった」などの問題点を挙げている。
エムケイシステムに対しては、再発防止策の確実な実施と継続的な安全管理、さらにその実施情報を4月26日までに報告することを求めた。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
auメールで朝から障害 全国で利用しづらい状況に
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
9
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR