




















AI人材を新規採用→実は“北朝鮮の技術者”だった マルウェア感染など画策 米セキュリティ企業が体験明かす
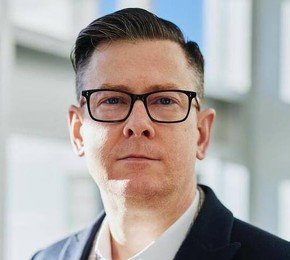
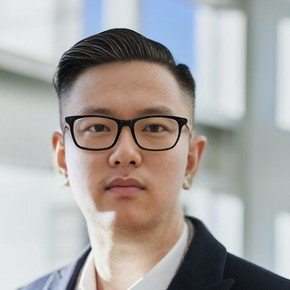
雇ったAI人材が実は北朝鮮の技術者で、社内にマルウェアを仕込もうとしていた。履歴書の写真はAIで加工されたもので、オンライン面談でも気付けなかった──米セキュリティ企業のKnowBe4が、こんな出来事に遭遇したと自社ブログで明かした。結果として情報漏えいなどにはつながらなかったものの、注意喚起として事態の詳細を紹介している。
KnowBe4は7月15日(現地時間)までに、社内のAIチームで働くソフトウェアエンジニアを採用した。Web会議による面接を4回実施し、履歴書と同一人物かを確認したり、身元調査を行ったりした上での採用だったという。同社はその人物に、業務用端末としてMacを送付した。
しかし、その人物は身元を偽った別人だった。その人物はMacを受け取った瞬間にRaspberry Piからマルウェアをダウンロードしたり、不正なソフトウェアを実行したりしようとするなど、さまざまな操作を行ったという。
KnowBe4は一連の動きをEDRで検知しており、本人に確認を取ったところ「(ルーターの)速度の問題を解決するためにルーターのガイドに従っていたが、それが侵害を引き起こした可能性がある」と回答した。しかしその後も不審な行動が続いたため、今度はすぐさま本人に電話。本人からは「出られない」との返答があり、その後連絡がつかなくなった。
KnowBe4は結局、不審な活動を発見したその日に問題のPCを封じ込めたという。PCには新入社員のトレーニング用プログラムに必要な権限しか与えておらず、セキュリティツールによりマルウェアの実行もブロックしたため、KnowBe4の機密情報やネットワークにはアクセスできなかったとしている。
後の調査で、問題の人物は北朝鮮の技術者だったことが判明。実在する身元情報を盗んで悪用しており、履歴者の写真もフリー素材をAIで加工したものだったことが分かった。詳細は現在も米連邦捜査局(FBI)が調査中という。
KnowBe4は、今回の出来事は情報漏えいにはつながっていないと強調した上で「今回の手口は、『ラップトップファーム』という仕組みを利用したものだ」と説明。ラップトップファームは場所貸しの一種。企業に対して、指定した住所に業務用PCを送らせるよう依頼し、そのPCを国外から遠隔で操作するというものだ。
「彼らは北朝鮮や中国国境付近からVPNで接続し、PCを操作して米国の昼間に働いているように見せかける。実際に仕事をし、高い報酬を得て、その多くを北朝鮮の違法プログラムに資金提供している。われわれのコントロールがこれを検出できたことは大きな学び」(KnowBe4)
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR