




















DMMビットコイン流出、“北朝鮮のハッカー集団”の犯行と特定 採用活動を装い、委託先の従業員に接触か(1/2 ページ)
警察庁などは12月24日、DMMグループの暗号資産の取引業務を手掛けるDMM Bitcoinで、5月に発生したビットコイン約482億円分の不正流出について、北朝鮮のサイバー攻撃集団による犯行と特定したと発表した。採用活動を装って、暗号資産の管理会社の従業員にメールを送り、情報を盗み出したという。
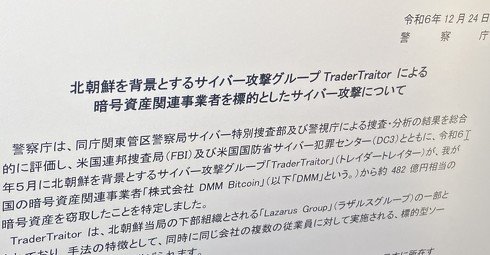 DMMビットコイン流出、“北朝鮮のハッカー集団”の犯行と特定 警察庁など
DMM Bitcoinでは5月末、約482億円相当のビットコイン(4502.9BTC)の不正流出が発覚した。同社は顧客の流出した資産を補填するため、6月には550億円分のビットコインを調達。サービスを制限して事業を続けてきたが、12月1日に口座と預かった資産をSBI VCトレードに移管して廃業すると発表していた。
事件の調査をしていた警察庁と警視庁によると、北朝鮮当局の下部組織とされる「Lazarus Group」(ラザルスグループ)内のサイバー攻撃集団「TraderTraitor」(トレイダートレイター)が、約482億円分のビットコインを窃取したという。
TraderTraitorは3月下旬、ビジネスSNS「LinkedIn」上で、リクルーターになりすまし、DMM Bitcoinが暗号資産の保管場所「ウォレット」の管理を委託していたGinco(東京都中央区)の従業員に接触した。同社のウォレット管理システムのアクセス権を持つ従業員に対し、採用前の試験を装った悪意のあるPython スクリプトへのURLを送付。従業員にこのコードを自身のGitHubページにコピーさせ、侵害した。
5月中旬以降、TraderTraitorはアクセス権限を管理する「セッションクッキー」の情報を悪用し、侵害した従業員になりすまして、Gincoの暗号化されていない通信システムに不正アクセスした。同月下旬、このアクセスを利用して、DMM Bitcoinの従業員による正規取引のリクエストを改ざん。ビットコインを窃取し、TraderTraitorが管理するウォレットに移した。
今回の捜査は、警察庁と警視庁、米国連邦捜査局(FBI)、米国国防省サイバー犯罪センター(DC3)が協力して実施した。
これを受け、警察庁は24日、金融庁などとともに、TraderTraitorによるサイバー攻撃に対する注意喚起も実施した。ソーシャルエンジニアリングやマルウェアに感染させ、暗号資産を窃取する攻撃の手口と、その対応策を合わせて複数紹介している。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR