




















カシオ、個人情報含む内部資料の一部流出を確認 ランサムウェア攻撃の調査で
カシオ計算機は1月7日、昨年10月に公表したランサムウェア攻撃についての調査結果を発表した。8478人分の個人情報を含む内部資料の一部流出を確認した。
 (出典:カシオ計算機のWebサイト)
流出が確認された個人情報は、カシオの従業員情報6456人分、取引先の代表者や窓口担当者、カシオの採用面接を受けた人など1931人分、そして配送設置を伴う製品を購入したユーザー情報が91人分(下表参照)。クレジットカード情報などは含まれていない。
一方の社内文書は一部取引先との請求書や売上などのデータ、会議資料など。インサイダーに関わる情報は含まれていなかった。
また、これまでに従業員から不正アクセスとの関連性をうかがわせる迷惑メールなどの報告があったという。取引先やユーザーの二次被害は確認していない。
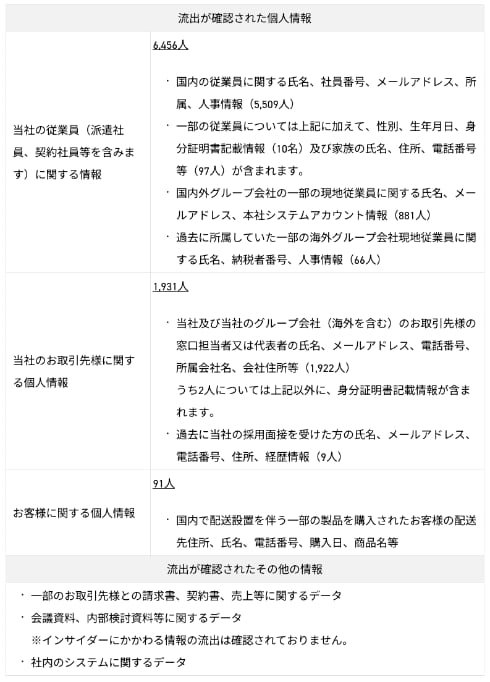 流出が確認された個人情報一覧
原因について同社は「フィッシングメール対策および海外拠点を含むグローバルでのネットワークセキュリティ体制に一部不備があったため、海外からの巧妙なランサムウェア攻撃に対処できなかった」としている。
再発防止策として、1)海外拠点を含むグループ全体のITセキュリティの強化を継続的に実施、2)情報管理体制の見直しを行い、ルール徹底のために社内教育を強化することを挙げた。
カシオは2024年10月5日に海外から不正アクセスを受け、ランサムウェア攻撃によりシステムが使用不能に。個人情報を含む社内資料のデータの一部が窃取された他、ECサイトの一時停止や決算発表の遅れなど業務に影響が出た。身代金の要求もあったが、警察や弁護士と相談の上で拒絶している。
【訂正:2025年2月10日10時40分更新 ※初出時に流出した個人情報を8479人分としていましたが、8478人の誤りでした。お詫びして訂正いたします】
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR