




















IIJ不正アクセス、原因は「Active! mail」の脆弱性を悪用したゼロデイ攻撃 586契約で漏えい判明
インターネットイニシアティブ(IIJ)は4月22日、15日に公表した法人向けメールセキュリティサービス「IIJセキュアMXサービス」への不正アクセスに関する調査結果を発表した。漏えいが判明したのは586契約で、原因は他社製ソフトウェアの脆弱性だという。
 IIJ、不正アクセスについて調査結果を発表(出典:IIJのプレスリリース)
586契約で情報漏えいを確認
情報漏えいの対象となった契約数は586契約(同一顧客で重複しているものは除外)。内訳は、電子メールのアカウント・パスワードの漏えいが132契約、電子メールの本文・ヘッダ情報の漏えいが6契約、当該サービスと連携されていた他社クラウドサービスの認証情報の漏えいが488契約となっている。
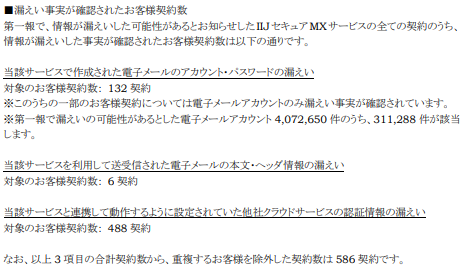 漏えい事実が確認された顧客契約数(同上)
現在も契約中の顧客に対しては、個別に案内を行っている。また、運用管理担当者は法人サービスの利用者向けWebサイト「IIJサービスオンライン」からIIJによる案内を確認できる。過去の顧客に対しては、相談フォームでの問い合わせを受け付けている。
原因は第三者製ソフトウェアの脆弱性
あわせて、不正アクセスの原因も公表した。サードパーティーのソフトウェアとして使用していた「Active! mail」の脆弱性を悪用されたという。
「Active! mail」は、クオリティア(東京都中央区)が提供するWebメールサービス。脆弱性は今回の事案により初めて明らかになったもので、4月18日に脆弱性対策情報ポータルサイト「JVN」(Japan Vulnerability Notes)において、緊急度の高い脆弱性として公開された。
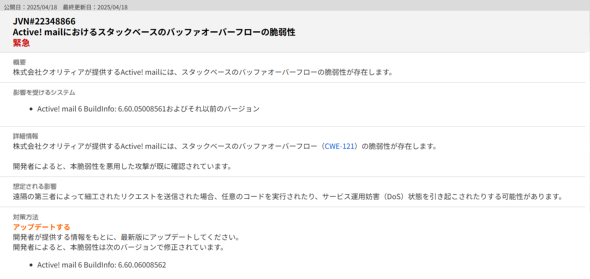 JVNで公開された脆弱性対策情報(出典:JVN)
「Active! mail」にはスタックベースのバッファオーバーフロー(CWE-121)に該当する脆弱性が存在しており、「遠隔の第三者によって細工されたリクエストを送信された場合、任意のコードを実行されたり、サービス運用妨害(DoS)状態を引き起こされたりする可能性がある」という。なお、IIJセキュアMXサービスにおいては、当該ソフトウェアによるオプション機能は2025年2月をもって提供終了している。
IIJは4月15日に当該事案を公表。2024年8月3日以降に受けた、IIJ セキュアMXサービスへの不正アクセスにより、全ユーザー400万アカウント超のメール情報や認証情報などが漏えいした可能性があるとしていた。
同社は再発防止に向けて、セキュリティ対策および監視体制の強化について検討を進めていると発表。あわせて「関係機関と連携して対応を行っている。新たにお知らせすべき内容が判明した際は、速やかに情報を開示していく」とコメントしている。
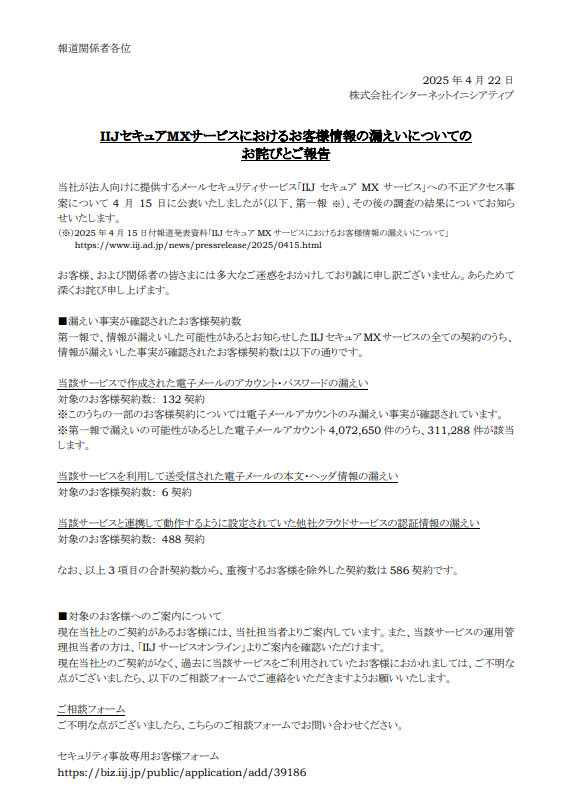 IIJの発表全文(1/2)
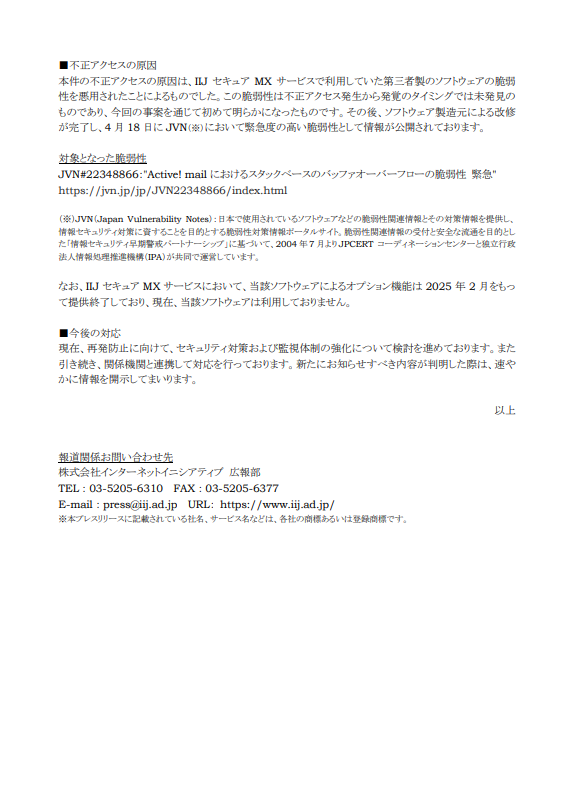 IIJの発表全文(2/2)
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR