




















“誰が作ったか”をデジタル作品に埋め込めるWebアプリ、Adobeがパブリックβとして公開
米Adobeは4月24日(現地時間)、クリエイターが画像に帰属情報を埋め込む「コンテンツクレデンシャル」を付与できるWebアプリ「Adobe Content Authenticity」をパブリックβとして公開した。生成AIの普及で作品の出所判断が難しくなる中、“誰が作ったか”を示す電子透かし機能を無償提供する。
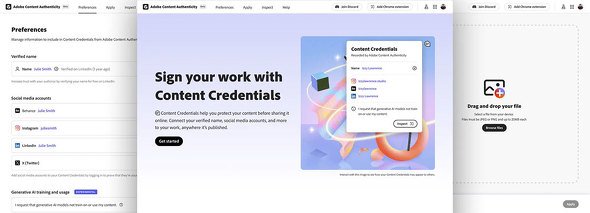 画像に「コンテンツクレデンシャル」を付与できるWebアプリ「Adobe Content Authenticity」(画像:Adobe)
同アプリは最大50枚のJPEG/PNGファイルをドラッグ&ドロップで一括処理し、作者名やSNSリンク(Adobe Behance、Instagram、LinkedIn、Xなど)など任意のメタデータを埋め込める。付与したクレデンシャルは耐久性を持ち、スクリーンショットでも保持される。今後は動画や音声など大容量ファイルにも対応予定という。
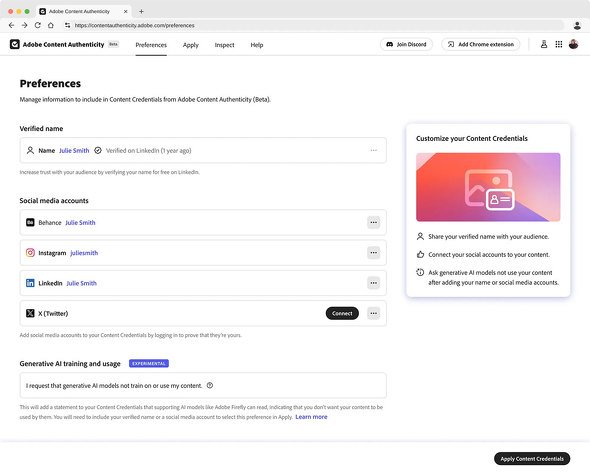 誰が作成したかの情報やSNSのリンクも埋め込むことができる(画像:Adobe)
帰属情報にはLinkedInの本人確認機能「Verified on LinkedIn」を統合し、実名認証を伴う署名も付けられる。LinkedInはAdobe主導の「Content Authenticity Initiative(CAI)」に参加し、作品を同SNSに投稿するとクレデンシャルを示すバッジが表示される仕組みだ。
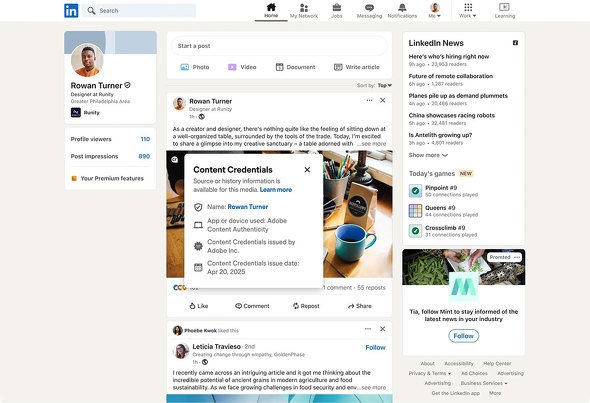 ビジネスSNS「LinkedIn」の本人確認機能を利用できる(画像:Adobe)
アプリには「Generative AI Training and Usage Preference」設定も備え、ユーザーは自作品を生成AIモデルの学習に使わせたくない旨をクレデンシャル経由で公示できる。Adobeは業界団体や政策立案者と連携し、このオプトアウト情報を尊重するルール作りを進めるとしている。
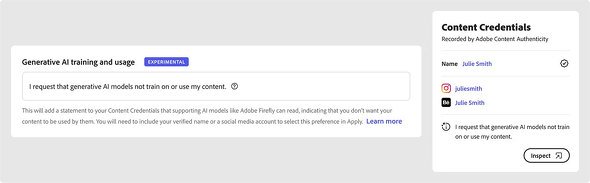 生成AIへの学習を拒否する意思表示を示せる
閲覧側はChrome拡張機能やアプリ内「検査」ツールでクレデンシャルを確認でき、編集履歴があればタイムライン形式で表示・復元も可能。Adobeは将来、PhotoshopやLightroomなどCreative Cloud各アプリと統合し、クレデンシャル設定を一元管理できるハブに発展させる予定という。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「若手はAI使うな」は“老害”なのか? 新人教育で「AI禁止」した企業の1年後
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR