




















スマホの混信やフィッシング詐欺も 総務省が“偽基地局”に警戒呼びかけ
総務省は5月2日、携帯電話の通信基地局を装って違法な電波を発射する、いわゆる「偽基地局」(IMSIキャッチャー)について、公式Webサイトで注意喚起した。都内周辺などで、不法無線局の疑いがある無線機器に起因する混信に加え「携帯電話が圏外になる」「不審なSMSが届く」といった事象を確認しているという。
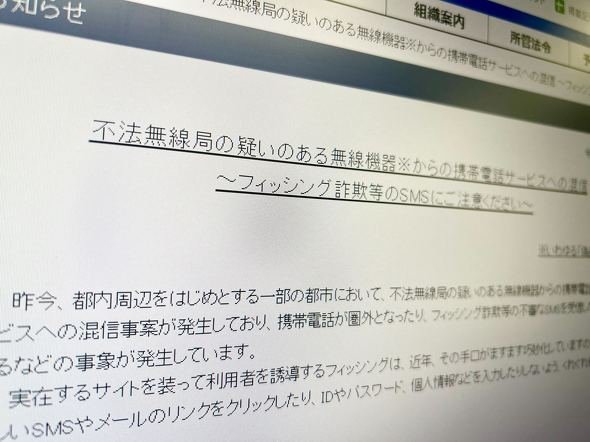 総務省の公式Webサイトより引用
「実在するサイトを装って利用者を誘導するフィッシングは、近年、その手口がますます巧妙化しています。怪しいSMSやメールのリンクをクリックしたり、IDやパスワード、個人情報などを入力したりしないよう、くれぐれもご注意ください」(総務省)。あわせて、フィッシング詐欺の手口や相談先を紹介する専用サイトも案内している。
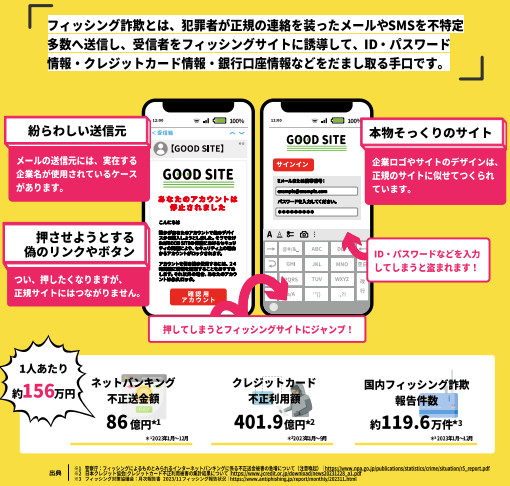 総務省が紹介しているPDF資料『マンガでわかる フィッシング詐欺ってどんなもの?』
Xでは4月12日ごろから、偽基地局による携帯電話の通信妨害や簡体字のフィッシングメールを、都内や大阪府周辺で確認したとの投稿が話題に。「都市部なのに携帯電話が圏外になったことがある」「簡体字の不審なSMSが届いたことがある」といった声も相次いでいた。
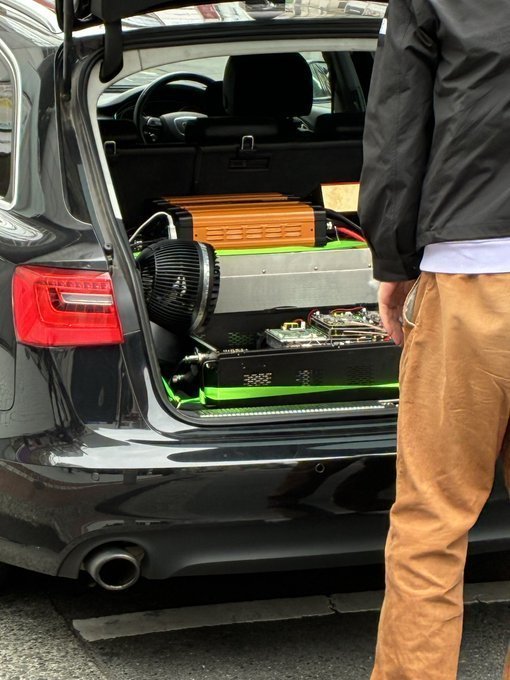 妨害電波を発信していたとみられる車(提供:電波やくざ(@denpa893)氏)
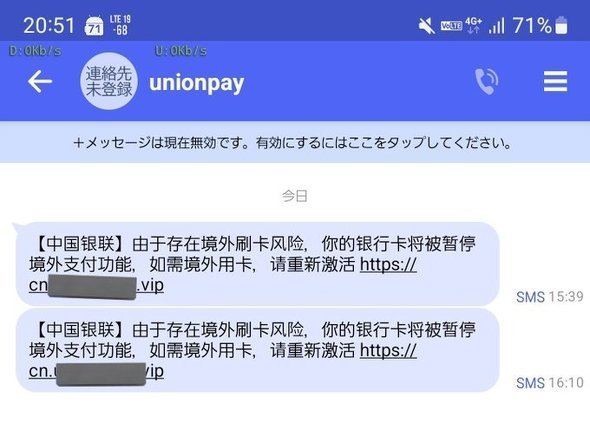 実際に送られてきたというSMS(同上)
いずれも原因は、違法な電波によって周辺のモバイル端末を一時的に圏外にし、日本では提供されていないGSM(2G)通信を、再接続時に強制的につかませる手口とみられている。X上では「偽基地局が中国通信キャリアのIDを偽装し、インバウンド(訪日観光客)などをターゲットにフィッシング詐欺を仕掛けている」との指摘もある。
事態を受けて、NTTドコモやソフトバンクが調査に乗り出すなど、携帯各社は警戒を強めている。村上誠一郎総務大臣も4月15日の会見で「都内周辺での混信事案を把握しており、関係機関と連携して対応している」と言及していた。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
8
Google DeepMind、ワールドモデル「Genie 4」発表 音声や会話もリアルタイム生成、Geminiと連携
-
9
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
10
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR