




















クラウド狙う“削除型ランサム”被害 エネクラウドがデータ消失を公表、顧客情報漏えいの可能性も
法人向けに電気料金削減のコンサルティングを提供するエネクラウド(東京都渋谷区)は5月16日、クラウド上のデータが削除される不正アクセス被害を受けたと発表した。同社は4月18日に被害の発生を公表しており、今回はその調査結果として詳細を明らかにした。AWS(Amazon Web Services)に設定していたアクセスキーが、外部から不正に使用されていたという。
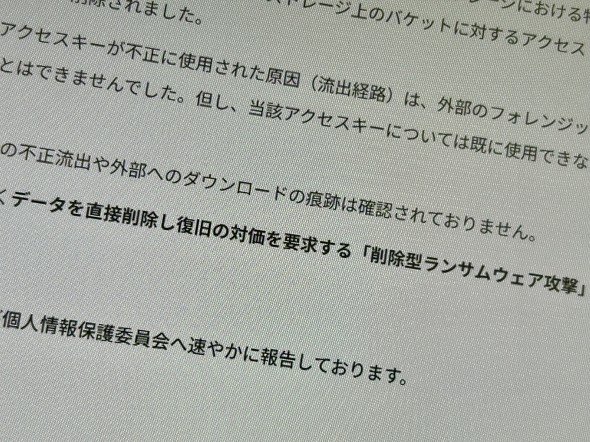 “削除型”ランサムウェア攻撃の被害を公表(出典:ニュースリリース、以下同)
被害は4月9日未明に発生。AWSのクラウドストレージ「Amazon S3」において、外部から不正に使用されたアクセスキーを通じて45件のS3バケットが削除された。同社では4月14日午前8時50分に異常を認識し、調査を開始したという。
アクセスキーの流出経路は、外部のフォレンジック調査会社による調査でも特定できなかったが、当該キーは既に無効化されている。現時点では、情報の不正流出や外部へのダウンロードの痕跡は確認されていない。同社はこの一連の事案を「暗号化ではなくデータを直接削除し、復旧の対価を要求する削除型ランサムウェア攻撃」と分析している。
バックアップを含むデータが失われ、削除された情報の全容は把握できていないものの、削除されたファイルには、法人顧客の企業情報(企業名、代表者名、住所、連絡先)や口座情報(銀行名、口座番号など)、電気料金の見積情報・明細などが含まれていた。取引先担当者の氏名や電話番号、メールアドレスといった個人情報が含まれるファイルも削除されており、同社は「漏えいの可能性がある」として調査を継続している。
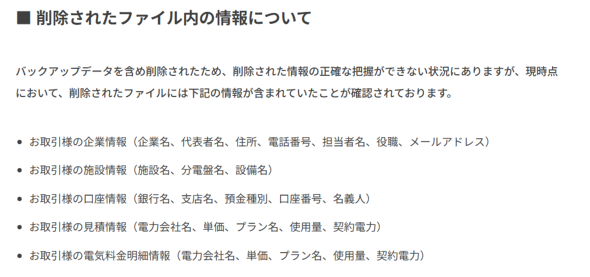 削除されたファイル内の情報
警察と個人情報保護委員会には報告済み。対策としては、不正アクセスに使用されたアカウントやアクセスキーの無効化、アクセス制限の見直しなどを実施済みで、今後は監視体制の強化や委託先の管理、各種アカウントの定期精査といった再発防止策を進めるとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
10
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR