




















朝マックで腹ごしらえする「404姉さん」って誰?
日本マクドナルドが10月6日にXに投稿した「朝マック」をモチーフにした画像「404姉さんの腹ごしらえ。」が、一部ベテランネットユーザーの間で「懐かしい」と話題になっている。一体、何者なのか。
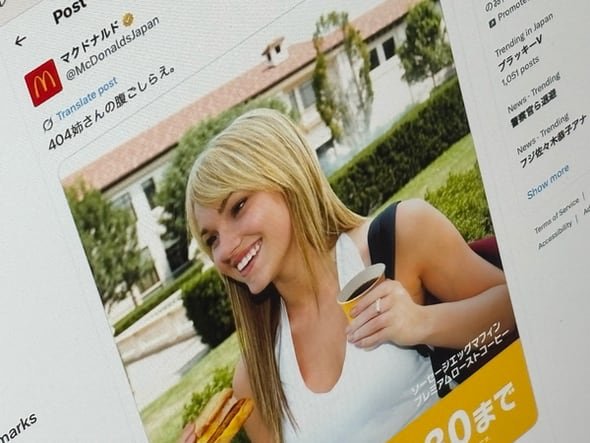 「404姉さんの腹ごしらえ。」(出典:日本マクドナルドの公式Xアカウント)
元ネタになったのは、かつて誤ったURLを打ち込んだり、Webサイトがすでに閉鎖されたりしていた場合に表示された女性の画像だった。日本では404エラーにちなんで「404姉さん」「404ねーちゃん」、海外では「Backpack Girl(バックパックガール)」や「Parked Domain Girl(期限切れドメイン少女)」などと呼ばれている。
この画像は、米国の写真家・ダスティン・ステラーさんが妹のハンナ・ステラーさんを撮影したもの。2005年にダスティンさんが素材サイト「iStockphoto」にアップロードしたところ、米Domain Mediaがライセンスを購入し、ドメイン期限切れサイトなどのプレースホルダー(仮に表示するもの)に使用したことで世界的に知られることになった。
その後、Webメディアの企画で404姉さんの身元が明らかになったのだが、決め手はお兄さんの証言だったようだ。この画像はDomain Media傘下のレジストラー(登録事業者)だった米Enomが12年に画像の使用を停止するまでの7年ほど使われ、当然ネットミーム化した。
今回のマクドナルドの投稿には「いや、懐かし」「久々に404姉さん思い出しました(笑)」など画像を懐かしむリプライが続々。中には「404ねーちゃんこの頃が18歳としてもアラフォーか……」と時間経過を感じさせる感想もあった。
なお、iStockにはアップロードから20年が経過した今も、当時と同じハンナさんの写真が存在する。分類は「魅力的なスチューデント」だ。
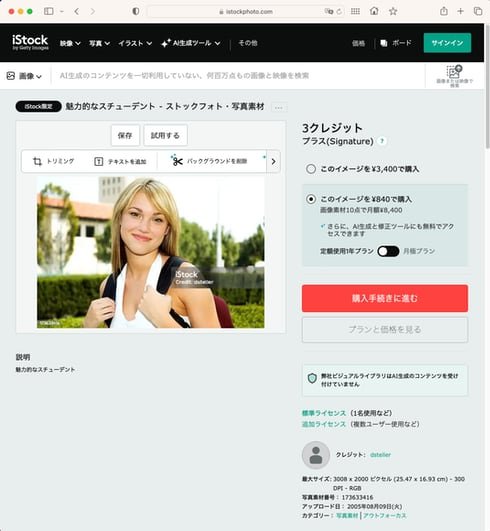 現在もiStockにある「404姉さん」ことハンナさんの写真。アップロード日は2005年8月9日となっている(出典:iStock)
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR