




















学校写真販売大手「スナップスナップ」に不正アクセス、氏名やパスワードなど流出か 保護者の不安募る
学校・園向けのネット写真販売サービス「スナップスナップ」などを運営するフォトクリエイトは11月14日、同社サーバが不正アクセスを受け、ユーザーの氏名や住所、パスワードなどの個人情報が漏えいした可能性があると発表した。
漏えい規模は非公表だが、スナップスナップは2024年時点で会員500万人を突破しており、SNSでは「子どもの学校が使っているサービスから個人情報が流出して不安」「迷惑メールが増えた気がする」といった声が出ている。
ITmedia NEWSの取材に対して同社は「取材対応より利用者対応を優先している」ため、公表済みの内容以上はコメントできないとした。
 スナップスナップの公式サイトより。「導入数圧倒的 No.1」をうたっている
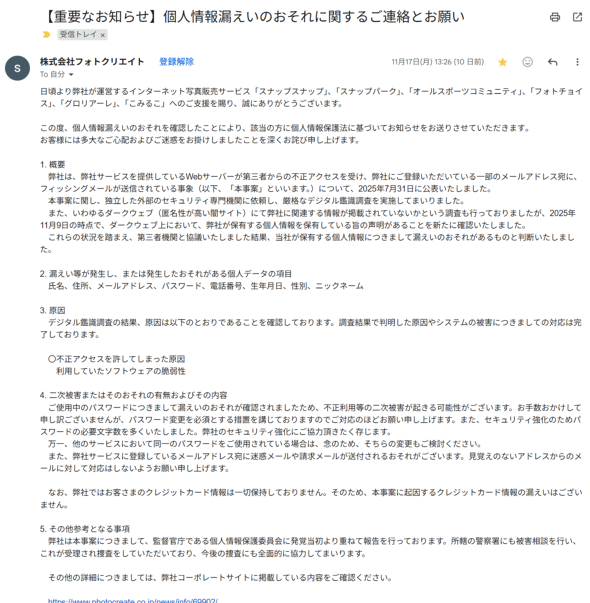 スナップスナップを利用している公立小学校の利用者に届いたメールより
不正アクセスの原因は、ソフトウェアの脆弱性。Webサーバー上に不正なプログラムを設置・実行されたという。
漏えいした可能性があるのは、「スナップスナップ」の他、イベント写真販売サービス「スナップパーク」、スポーツ写真販売サイト「オールスポーツコミュニティ」などのユーザー情報。
氏名、住所、メールアドレス、パスワード、電話番号、生年月日、性別、ニックネームが含まれている。同社はクレジットカード情報を保持していないため、カード情報の漏えいはない。
パスワードが流出した可能性があるため、パスワード変更を必須にした他、パスワードの必要文字数を増やした。
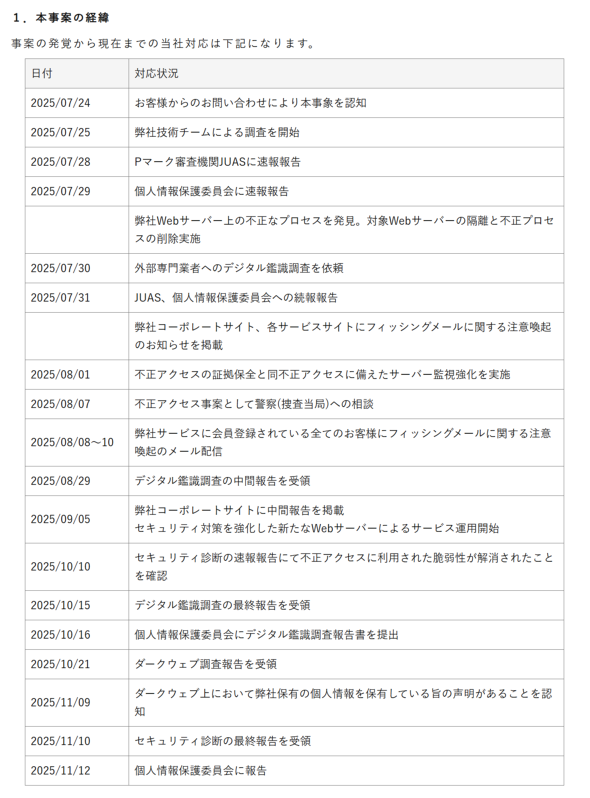 ニュースリリースより
7月24日、同社に登録されている一部のメールアドレスあてに、フィッシングメールが送信されていることが顧客からの問い合わせで判明し、調査を開始。7月29日、Webサーバ上に不正なプロセスが見つかり、対策を行った。
11月9日、同社が持つ個人情報を保有している旨の声明がダークウェブ上にあることを確認。第三者機関と協議した結果、ユーザー情報が漏えいしたおそれがあると判断した。
「スナップスナップ」をはじめとした各サービスの運営は続けている。流出の原因となった問題やシステムの被害への対応は「完了している」という。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR