




















九電子会社が紛失した記憶媒体、暗号化やパスワード保護なしと判明 施錠も徹底されず
九州電力傘下の九州電力送配電(福岡市中央区)が最大1090万口分(電力供給契約の件数)の顧客情報を保存した外部記憶媒体を紛失した問題で、保存していたデータには暗号化・パスワード保護のどちらも施していなかったことが取材で分かった。紛失した記憶媒体は外部SSDだという。
同社によると、暗号化やパスワード保護を施していなかった理由について、「サーバ室は多重の入退室管理が行われており、限られた人しか立ち入れないため、セキュリティは担保されているとの認識だった」と説明した。「当該データはサーバから直接抽出した文字列のデータであり、データの仕様などが分からないと読み解くのは難しい」とも回答している。
また保管方法については、外部記憶媒体を鍵付きキャビネットで保管する運用を始める際、九州電力送配電の社員と委託先社員が現場で口頭合意していたとしている。ただ、「キャビネットの施錠まで明確に指示できていなかった」という。
社内ルールでは、業務・データの重要度に応じて対策を施す必要があるとしており、今回のケースについては「多重の入退室管理が施されているサーバ室内に保管することで、持ち出し・盗難を防ぐ対策は妥当と判断していた」と説明。ただ、今回の事態を受け、管理方法を見直す方針だ。
最終所在確認の4月27日から所在不明が判明した5月26日までの間に、サーバ室に入退室した人物は57人。全員が委託先の社員で、九州電力送配電の社員は含まれていない。委託先は10社にわたるという。
誤廃棄の可能性についても質問したところ、関係箇所の捜索や関係者への聞き取りに加え、誤って廃棄された可能性も調査したが、現時点では発見に至っていないと回答した。
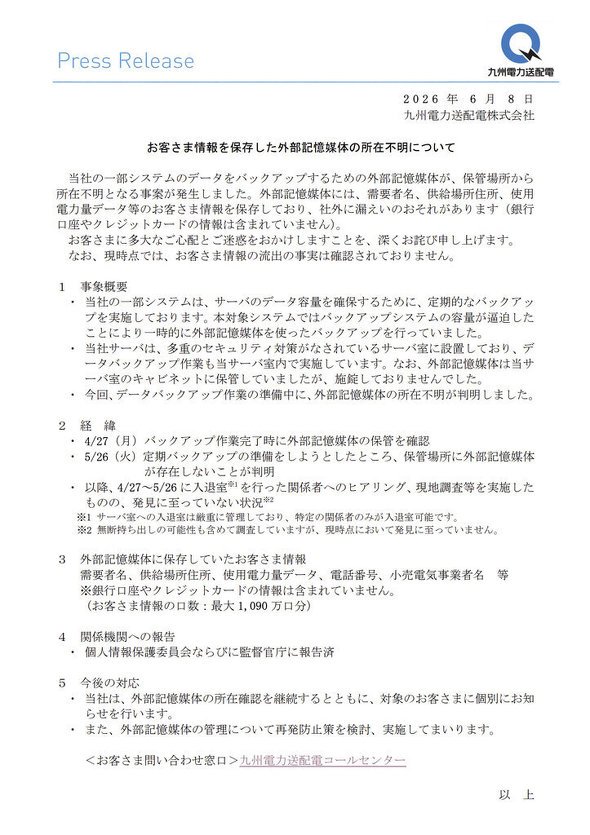 外部記憶媒体の所在不明についてのプレスリリース
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
7
「推しがそばにいる日常」を ソニー、5万円台の裸眼3Dディスプレイ アニメ公式コンテンツに対応
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
10
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR