




















患者1365人分の個人情報漏えいか 看護師が私物PCに情報保存→サポート詐欺被害に 藤田医科大学病院
藤田医科大学病院(愛知県豊明市)は6月3日、患者1365人分の個人情報が外部に漏えいした可能性があると発表した。同院に勤務する看護師が、院内規定に反して患者情報を個人PCに保存しており、そのPCがサポート詐欺の被害に遭ったことが原因だという。
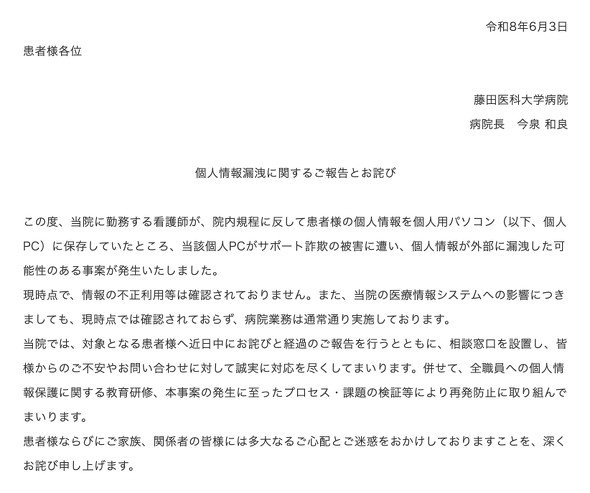 個人情報漏洩に関するご報告とお詫び(出典:藤田医科大学病院のWebサイトより、以下同)
漏えいした可能性のある情報は、氏名、性別、生年月日、患者ID、病名、転帰、入退院日、検査データのうち複数項目。住所、電話番号、メールアドレス、マイナンバーカード、クレジットカードの情報は含まない。
対象は、(1)2024~2025年に末期腎不全の病名登録がある一部の患者、(2)2004~2025年に腹膜透析を受けた一部の患者、(3)2021~2024年に腎代替療法指導を受けた一部の患者の合計1365件。
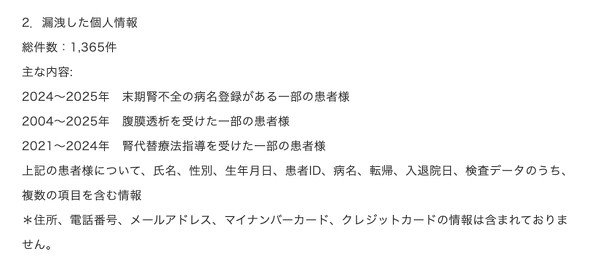 漏洩した個人情報
発端は5月25日、当該看護師が自宅で個人PCを使ってWebサイトを閲覧していたところ、警告音と警告画面が現れ、画面が停止した。表示された連絡先に連絡し、指示に従って送られたURLにアクセスしたところ、第三者が個人PCに不正侵入。遠隔操作の上、ウイルス駆除費用の名目で金銭を要求してきた。
その後、5月28日から30日にかけて、看護師のもとに身に覚えのないクレジット請求や携帯電話のアカウント変更などのメールが届き始める。30日、看護師が専門業者へ調査と復旧を依頼したところ、業者は詐欺被害および情報漏えいの可能性を指摘。看護師はこの時点で同院に事案を報告した。
報告を受け、同院の情報システム管理部門は5月31日から6月1日にかけて調査を実施。サポート詐欺の被害は当該個人PCにとどまり、カルテを含む病院本体のシステムへの影響はないと確認した。現時点において、情報の不正利用や医療情報システムへの影響は確認しておらず、病院業務は通常通り実施している。
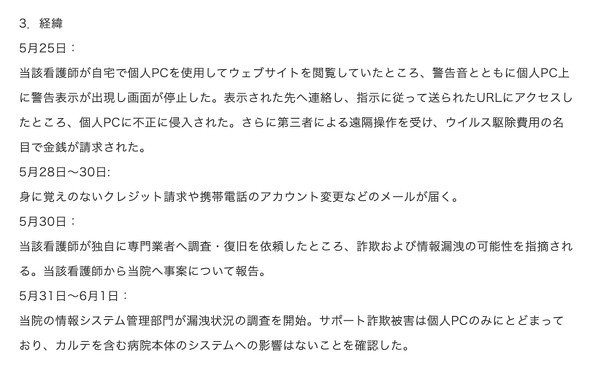 経緯
同院は対象となる患者へ近日中におわびと経過報告を行うほか、相談窓口を設置して問い合わせに対応する。再発防止策としては、全職員への個人情報保護に関する教育研修や、本事案の発生プロセス・課題の検証などに取り組むとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
5
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR