




















SIM挿すだけで量子安全、ドコモビジネスが開発中 迫る「Q-Day」でIoT機器にも“耐量子”の必要性(1/2 ページ)
ネットワーク技術の総合イベント「Interop Tokyo 2026」(6月10~12日、幕張メッセ)で、NTTドコモビジネス(旧NTTコミュニケーションズ)が「SIMカードを活用した相互認証システム」を展示している。物理SIMカードをスマートフォンやIoTデバイスに挿すだけで、量子コンピュータでも解読できない暗号通信と相互認証を使えるというものだ。なぜエッジデバイスにも“耐量子”の備えが必要なのか。理由を同社のブースで聞いた。
SIMを挿すだけ、専用ハードは不要
展示したシステムは、量子コンピュータを使った攻撃が将来あっても解読できない暗号通信と相互認証の両方を、SIMカード上に実装したもの。スマートフォンでも処理能力の低いIoTデバイスでも、物理SIMカードを挿せば利用でき(eSIMは現時点で未対応)、専用ハードを追加する必要はないという。システム自体はまだ開発中の段階だ。
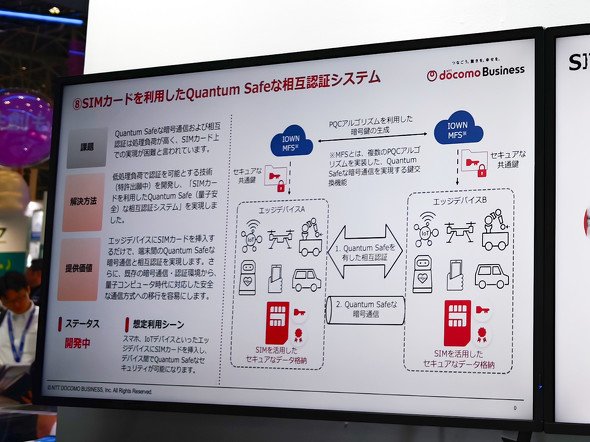
ブースの説明員によると、量子コンピュータで解読できない暗号通信をうたう企業はここ最近出てきているものの、相互認証まで実装しているのは同社だけだという。「実証レベルでやっているところはあるが、今回は実装も含めて、POCレベルの手触り感あるデモシステムを作れている」と話す。
量子安全な暗号通信や相互認証は処理負荷が高く、SIMカード上での実現は困難とされてきた。同社は、次世代通信基盤「IOWN」の秘匿データ転送技術「MFS」(複数の暗号アルゴリズムを実装し、解読されてもリアルタイムに切り替えてセキュリティ強度を保つ技術)を組み込み、低い処理負荷で認証できる技術(特許出願中)を開発したとしている。
実装に利用するのは「SIMアプレット」だ。SIM上でプログラムを動かせる仕組みで、サーバのような高度な処理はできないが、簡単な演算処理ならこなせる。これを使ってSIMカード内に認証ロジックを持たせ、デバイス同士が認証データを送り合い、互いに正しい相手かを確認し合うという。
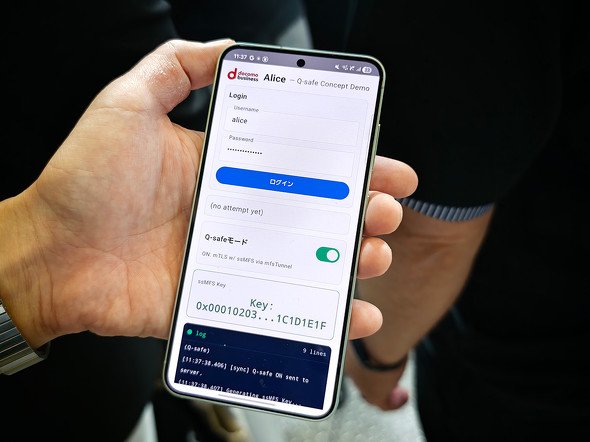
ブースでは中間者攻撃を想定したデモを実施していた。IDとパスワードだけのベーシック認証では、それらを盗んだ攻撃者がそのままログインできてしまう。一方、SIMの相互認証機能をオンにすると多要素認証が有効になり、SIMを挿した端末だけが認証を通過できるようになる。この機能により「中間者攻撃もできないし、量子コンピュータからの攻撃も守られる」(説明員)という。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR