




















NTTPC「WebARENA」ファイル転送サービスに不正アクセス 業務ファイル4400件超に漏えいの恐れ 再構築へ今後半年間停止
NTTPCコミュニケーションズは6月23日、法人向けホスティングサービス「WebARENA」の「大容量ファイル転送機能」と、「WebARENA SuiteX」の一部サーバがそれぞれ不正アクセスを受けてサービスを停止している件について、詳細を公開した。
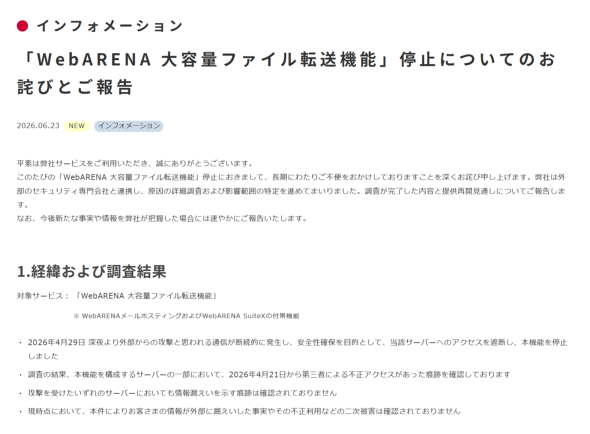
大容量ファイル転送機能では、契約者がアップロードした電子ファイル4463件などが漏えいした可能性が「完全には否定できない」状態。システム全体の再構築を進め、サービス再開は12月ごろの予定だ。
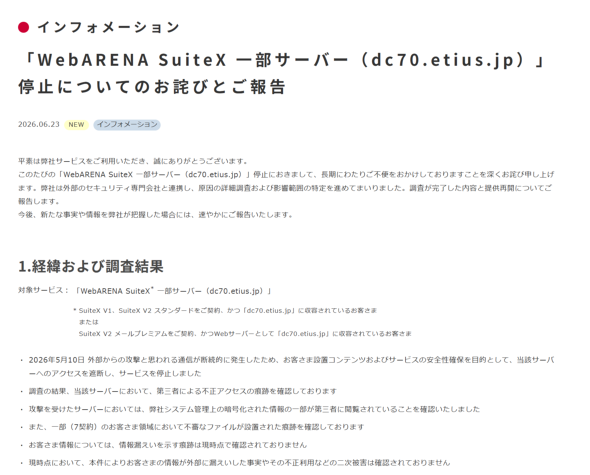
また、小規模法人向け共用レンタルサーバ「WebARENA SuiteX」の一部サーバ(dc70.etius.jp)の不正アクセスは385契約が影響を受け、うち7契約で顧客領域に不審なファイルが設置された痕跡もあった。同社はこのサーバでのサービス提供を終了する。
転送ファイル、ダウンロード用パスワードなど漏えいの可能性
4月29日深夜に外部からの攻撃とみられる通信が断続的に発生したためサーバへのアクセスを遮断し、サービスを停止。調査した結果、サーバの一部で4月21日から不正アクセスがあった痕跡を確認した。
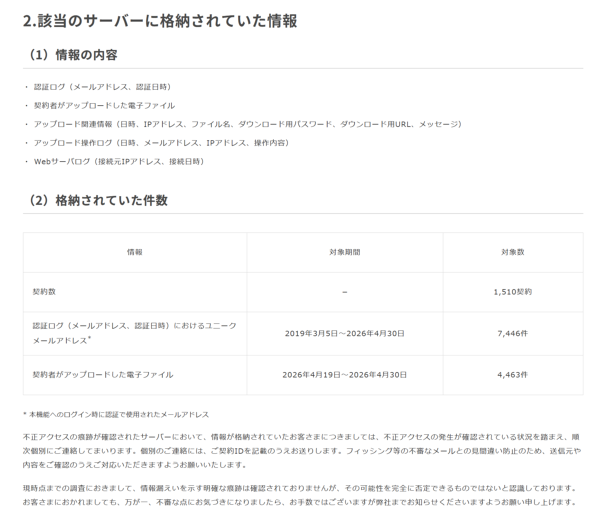
不正アクセスを受けたサーバに格納されていたのは以下の情報。
- 認証ログ(メールアドレス、認証日時)
- 契約者がアップロードした電子ファイル
- アップロード関連情報(日時、IPアドレス、ファイル名、ダウンロード用パスワード、ダウンロード用URL、メッセージ)
- アップロード操作ログ(日時、メールアドレス、IPアドレス、操作内容)
- Webサーバログ(接続元IPアドレス、接続日時)
件数は、契約数が1510契約、認証ログ(メールアドレス、認証日時)のユニークメールアドレス(2019年3月5日~2026年4月30日)が7446件、契約者がアップロードした電子ファイル(2026年4月19日~2026年4月30日)が4463件。
現時点で情報の不正利用や二次被害は確認していないが、対象のサーバに情報が格納されていた契約者には、契約IDを記載したうえで順次個別に連絡する。フィッシングなどの不審なメールとの見間違いを防ぐため、送信元や内容を確認したうえでの対応を求めている。
情報漏えいを示す痕跡は確認していないが、「その可能性を完全に否定できるものではない」という。
サービス再開に向けては、これまでの環境を見直してシステム全体の再構築を進めている。安全性を十分に確保する必要があるため、再開は12月ごろをめどにし、具体的な時期は確定次第あらためて案内する。
大容量ファイル転送機能は、容量の大きいファイルを、オンラインストレージ上に保存し、URLとパスワードを通知することでファイルをやりとりできるようにする機能。1度の送信で最大1GB(5ファイル)まで送信でき、アップロード/ダウンロード共にHTTPSで暗号化されている。
SuiteXの一部サーバでも不正アクセス 提供終了へ
WebARENA SuiteXの一部サーバ(dc70.etius.jp)では、5月10日に外部からの攻撃とみられる通信が断続的に発生。サーバへのアクセスを遮断してサービスを停止し、調査したところ、第三者による不正アクセスの痕跡を確認した。
攻撃を受けたサーバでは、同社のシステム管理上の暗号化された情報の一部が第三者に閲覧されていた。また、7契約の顧客領域に不審なファイルが設置された痕跡もあった。
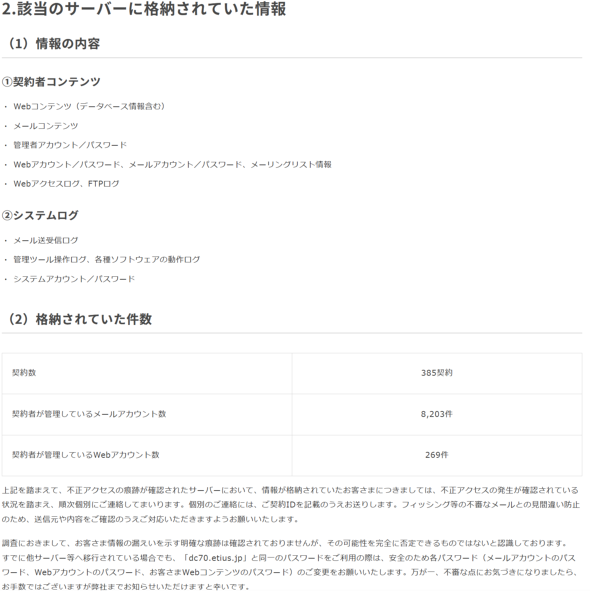
サーバに格納されていた情報は
- Webコンテンツ(データベース情報含む)
- メールコンテンツ
- 管理者アカウント/パスワード
- Webアカウント/パスワード、メールアカウント/パスワード、メーリングリスト情報
- Webアクセスログ、FTPログ
など。
格納されていた件数は、契約数が385、契約者が管理しているメールアカウント数が8203件、契約者が管理しているWebアカウント数が269件。
顧客情報の漏えいを示す痕跡や二次被害は現時点で確認していない。
対象のサーバに情報が格納されていた契約者には、契約IDを記載したうえで順次個別に連絡する。フィッシングなどの不審なメールとの見間違いを防ぐため、送信元や内容を確認したうえでの対応を求めている。
同社はこのサーバについて、「将来的なリスクを確実に排除する観点から、同一環境でのサービス再開は適切でない」と判断。契約を終了する方針だ。代替となるSuiteX環境は希望する契約者への提供を始めている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
【復旧】auで大規模障害 全国で通話・データ通信しづらい状態 緊急通報にも影響
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
9
Discord、公開サーバの会話をGoogle検索などの対象に プライバシーへの懸念も
-
10
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR