




















MicrosoftとEuropol、情報窃取マルウェア「StealC」「Amadey」の基盤を一斉摘発 C2サーバ200台超を停止
米Microsoftのデジタル犯罪対策部門DCUとEuropol(欧州刑事警察機構)は6月24日、情報窃取型マルウェア「StealC」と、これを送り込むローダ「Amadey」の基盤を一斉に停止させたと発表した。2024年から続く国際的な取り締まり活動「Operation Endgame」の一環で、法執行機関と複数のセキュリティ企業が連携した。
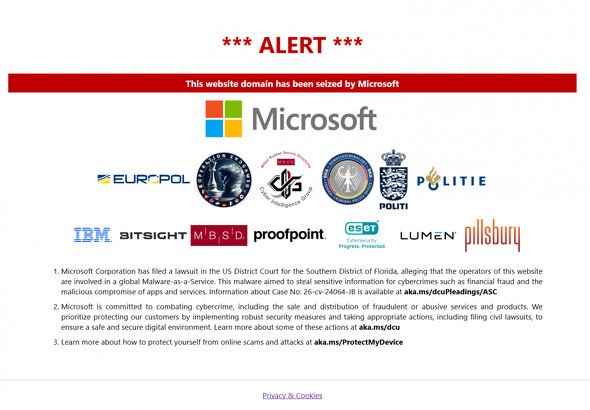 押収されたドメインにアクセスした際に表示される警告画面(画像:MBSD)
Microsoftによると、DCUは裁判所の命令に基づき、両マルウェアの中核となる200以上のC2(指令)サーバのドメインとIPアドレスを停止させ、感染した約1万8000台の端末を特定して、通信事業者と連携した保護に着手した。2026年5月上旬の2週間だけで、両マルウェアが世界で14万台超の端末の感染に関与していたとしている。DCUは、米フロリダ州の連邦地裁に、運営者やアフィリエイトを相手取った訴訟も起こした。
Europolは、過去2週間の一連の作戦で計326台のサーバと142のドメインに対処し、約2700万件の窃取された認証情報を回収したと説明している。また、犯罪に関連する暗号資産4100万ユーロ(約75億円)超を特定し、利用を制限したとしている。日本からは三井物産グループのサイバーセキュリティ専門企業である三井物産セキュアディレクション(MBSD)が脅威情報の提供などで協力した。Microsoftはマルウェアの解析にAI「Copilot」を活用したとしている。
StealCはWebブラウザに保存されたパスワードやCookie、セッショントークン、暗号資産ウォレットなどを盗み出す情報窃取型マルウェアで、Amadeyはそれらを送り込む「足場」の役割を担う。いずれもMaaS(マルウェア・アズ・ア・サービス)として他の攻撃者に貸し出されており、Amadeyが侵入し、StealCが認証情報を盗み、盗まれた情報がアクセスブローカーを介して転売され、最終的にランサムウェアや詐欺につながる仕組みで、攻撃者間での巧妙な分業体制が確立されているという。
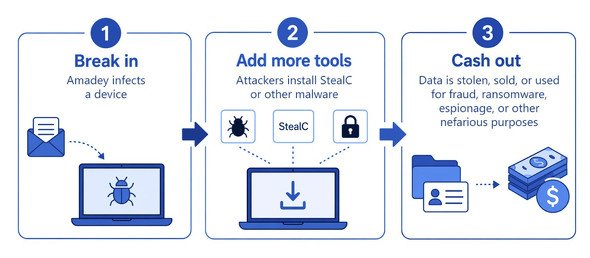 AmadeyとStealCが連携する典型的な攻撃の流れ(画像:Microsoft)
企業にとって注意が必要なのは、こうした感染が管理の行き届かない私物PCなど社外の端末で起きやすい点だ。Microsoftは、従業員の個人端末が情報窃取マルウェアに感染すると、企業のVPNやシングルサインオンの認証情報、セッションCookieが盗まれ、多要素認証を回避されて社内システムに侵入される恐れがあると指摘する。盗まれた認証情報は数日から数カ月後に悪用されることもあり、正規の認証情報を使った侵入は検知が難しい。今回の摘発で基盤の一部は停止したものの根絶には至っておらず、Microsoftは認証情報の管理徹底やクラウド型のマルウェア対策、改ざん防止機能の有効化などを推奨している。
攻撃の入り口は、検索結果やネット広告を悪用した偽ソフトの配布、ユーザー自身に不正なコマンドを実行させる「ClickFix」、フィッシングメールなど、特別な脆弱性に頼らない手口が中心だとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
【復旧】auで大規模障害 全国で通話・データ通信しづらい状態 緊急通報にも影響
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
9
Discord、公開サーバの会話をGoogle検索などの対象に プライバシーへの懸念も
-
10
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR