




















テキストエディタ「EmEditor」日本語版サイト改ざん、偽インストーラーからマルウェア感染の可能性
テキストエディタ「EmEditor」を提供するエムソフトは1月4日、日本語版「EmEditor」のWebサイト(https://jp.emeditor.com/)が年末年始にかけて改ざんされ、同サイトからインストーラーをダウンロードしようとしたユーザーが、マルウェアを含む別ファイルをダウンロードした可能性があると発表した。
EmEditorの公式サイトは昨年12月20日~23日にも改ざんされ、インストーラーのリンク先がマルウェアに変えられていた。今回再び、同様の問題が起きた形だ。
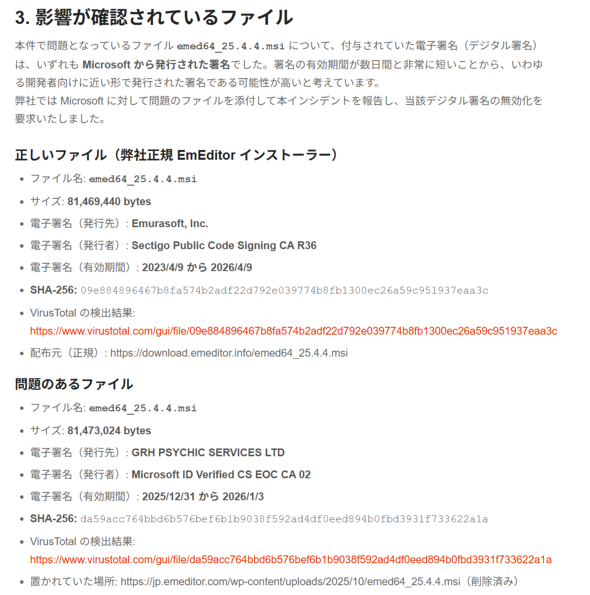
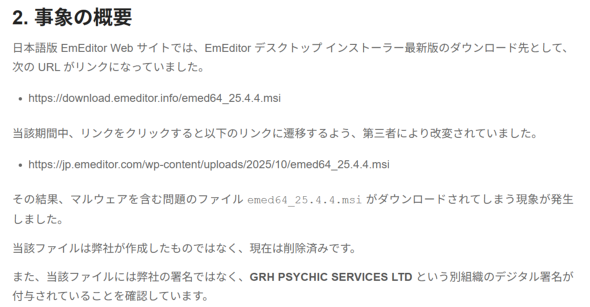 エムソフトの告知より
改ざんされていた可能性がある期間は、2025年12月31日午後6時26分~2026年1月2日午前1時51分。この期間中、EmEditorのデスクトップインストーラーのダウンロード先が、本来とは異なるページにリダイレクトするよう、第三者によって改変されていた。
改ざんの原因としては、WordPressの脆弱性が突かれたか、SFTPアカウントが攻撃された可能性が考えられるという。対策として、WordPressの使用を中止し、従来の内容をすべてHTMLにエクスポートし、静的サイトに変更した。
偽のリダイレクト先からダウンロードされるファイル名は「emed64_25.4.4.msi」で、正規のものと同じ。電子署名の発行先は「GRH PSYCHIC SERVICES LTD」で、同社とは別組織(本来の発行先名は「Emurasoft, Inc.」)、発行者は「Microsoft ID Verified CS EOC CA 02」、有効期間は「2025/12/31~2026/1/3」。
電子署名はMicrosoftから発行された正規のものだが、有効期間が数日間と短く、同社は「開発者向けに近い形で発行された署名である可能性が高い」とみている。
該当の期間中にインストーラーを入手した可能性があるユーザーには、ダウンロードしたファイルのデジタル署名やSHA-256を確認し、正規のものか確認すること、正規のものでなければ、マルウェアのスキャンや、 OSを含む環境のリフレッシュ・再構築を検討することなどを推奨している。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
【復旧】auで大規模障害 全国で通話・データ通信しづらい状態 緊急通報にも影響
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
9
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
10
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR