




















R-18コンテンツを開いているブラウザタブを検知・スクショするマルウェア Webカムで撮影も 性的脅迫に使用か
アダルトコンテンツを開いているWebブラウザタブを検知し、そのスクリーンショットを撮影。さらにWebカメラの映像もスクリーンショットする──米セキュリティ企業Proofpointは9月3日(現地時間)、そんな機能を持つマルウェアを確認したとして、調査結果を発表した。
同社によれば問題のマルウェアは、脅威検知などの教育目的で配布されているオープンソースのマルウェア「Stealerium」を改変した亜種。25年5月にあった攻撃群や、8月までにあった別の攻撃群で使用を確認したという。
攻撃者は慈善団体や銀行、裁判所などからの請求書や召喚状をよそおい、JavaScriptやVBScriptなど、マルウェアの侵入につながるファイルを添付したメールを送信。例えば5月5日に確認した攻撃では、カナダの慈善団体による見積依頼をかたるメールに、圧縮した実行ファイルを添付していた。6月には旅行やブライダル代理店をかたる攻撃もあった。
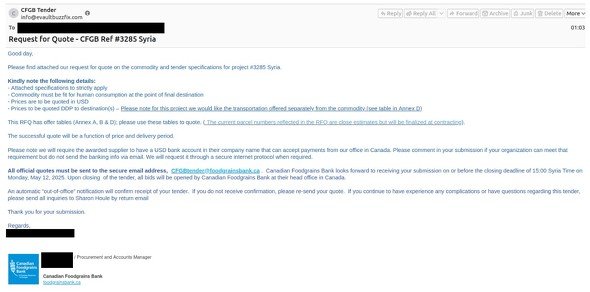 メールのサンプル(同社の発表から引用、以下同)
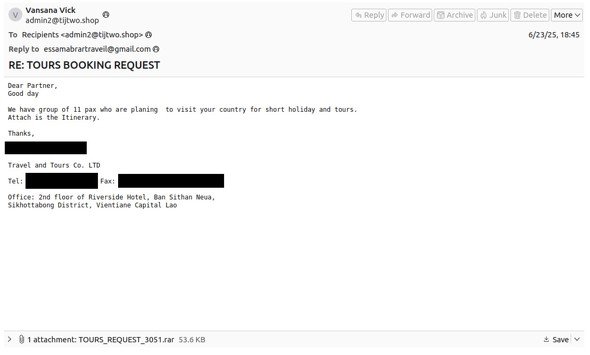
マルウェアは可能な限り多くのデータを取得しようとする性質があり、例えばキー入力情報、Webフォームに入力したクレジットカード情報、メールやチャットの内容、インストールしたアプリの情報、Wi-Fiのネットワーク情報やパスワード、画像やドキュメントなどを収集するという。
その一環として、アダルトコンテンツを開いているWebブラウザのタブを、ページのタイトルを基に検知し、そのスクリーンショットを撮影する機能も搭載。同時にWebカメラの映像のスクリーンショットを撮る機能も備える。Proofpointは、このとき取得した画像が性的な脅迫(セクストーション)に使われるとみている。
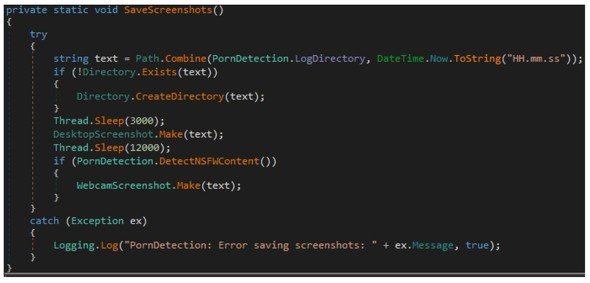 アダルトコンテンツの検知に関するコード

同社は組織が対策を講じる場合、PowerShellを使ったWindows Defenderの除外設定の追加や「netsh wlan」コマンドなど、マルウェア実行時に発生する処理の監視などが必要と呼び掛け。利用を許可していないサービスやURLへの流出も見張る必要があるとした。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
8
Google DeepMind、ワールドモデル「Genie 4」発表 音声や会話もリアルタイム生成、Geminiと連携
-
9
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
10
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR