




















中国拠点を踏み台にマルウェア侵入 三菱電機、不正アクセス事件の詳細を明らかに(1/2 ページ)
三菱電機が第三者による不正アクセスを受け、個人情報や防衛関連情報が流出した可能性がある問題で、同社は2月12日、調査を通じて判明した攻撃の詳細を発表した。従来のウイルス対策製品では検出が難しい「ファイルレスマルウェア」による攻撃で、攻撃者は同社の中国拠点を踏み台に社内ネットワークに侵入したとしている。
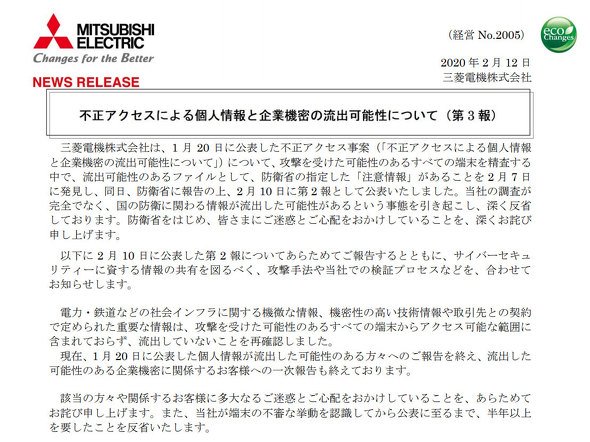 三菱電機の報道発表
三菱電機では2019年6月、Windowsの正規ツール「PowerShell」を悪用したマルウェアによる攻撃を受け、約8000人の個人情報や企業機密に不正アクセスをされた。流出した可能性のある情報のほとんどは三菱電機の技術資料や受注状況といった社内向け資料だとしているが、中には防衛省が「注意情報」と定める機密もあった。
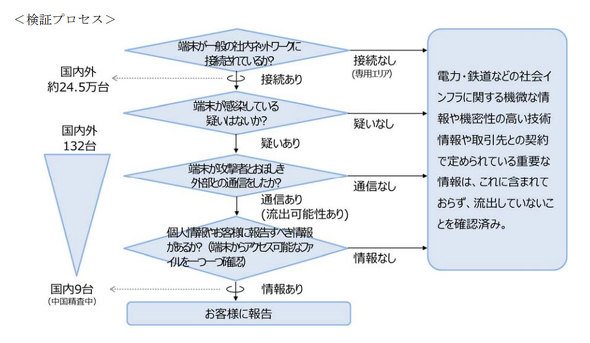
同社が社内ネットワークにつながっている約24万5000台の端末全てを対象に調査したところ、感染の疑いがある端末が日本と中国の拠点で132台見つかった。そのうち日本にある9台では個人情報などの重要情報を扱っていた。中国拠点の端末からは機密性の高い情報は流出していないとしている。
三菱電機はすでに、関連する取引先や個人情報が流出した可能性のある約8000人への報告を終えているという。
攻撃にはファイルレスマルウェアが使われた
三菱電機が社内の端末で最初に不審な挙動を見つけたのは19年6月28日。各端末に導入しているウイルス対策ソフトが不審な通信を検知した。7月8日には、PowerShellのファイル名がWebブラウザソフトの名前に書き換えられ、マルウェアが実行されていると分かった。
 PowerShell
見つかったマルウェアは、攻撃対象の端末に不正なプログラムをインストールせず、OSがもともと持っている機能を悪用して攻撃するタイプのファイルレスマルウェア。通常のマルウェアとは異なり、攻撃の跡が残りにくく、従来のウイルス対策システムでは検知が難しい。
三菱電機は7月10日、グループ全体の社内ネットワークに接続している全端末を調査。PowerShellが書き換えられた端末が複数あると分かった。17日には不正な通信先を特定して通信を遮断。それ以降の不正アクセスは確認されていないという。
8月1日には問題があった端末の詳細な解析を始めた。サーバに残されたログデータと通信状況を突き合わせるなど調査を進め、29日には脆弱性対策情報をまとめたデータベースを運営しているJPCERT コーディネーションセンター(JPCERT/CC)に、マルウェアの情報や不正な通信先のアドレス情報を報告した。
8月31日以降は、マルウェアに感染した疑いのある端末からアクセスできる状態にあったファイルの洗い出しを行い、流出した可能性のあるファイルの特定を進めた。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
2
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
3
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
4
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
5
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
6
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
7
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
8
タイムズカー流出で顧客らが損害賠償求め運営会社提訴へ サイト開設の弁護士が記者会見
-
9
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
-
10
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR