




















阪急阪神百貨店などの共通ID、ほぼ全会員分漏えい 約126万件 予約サイトに不正アクセス
エイチ・ツー・オー リテイリング(大阪市北区)は10月19日、子会社の阪急阪神百貨店が運営する「阪急百貨店・阪神百貨店予約サイト」などが第三者による不正アクセスを受け、グループ企業の共通会員ID「H2O ID」に関する個人情報約126万件の一部が漏えいしたと発表した。同日までに、漏えいした情報の不正利用や二次被害は確認していないという。
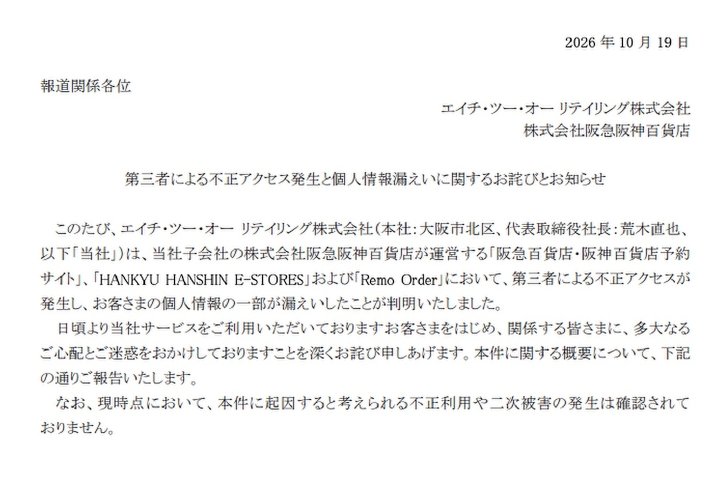 不正アクセスの発生を知らせるお詫び文(出典:エイチ・ツー・オー リテイリング、以下同)
16日に予約サイト経由で顧客管理システムへの不正アクセスを確認し、同日中に外部からの不正な通信を遮断、予約サイトのシステム全体を停止した。17日には通販サイト「HANKYU HANSHIN E-STORES」と「Remo Order」でも不正アクセスを確認し、両サイトも停止した。その後の調査で19日、漏えいが判明した。
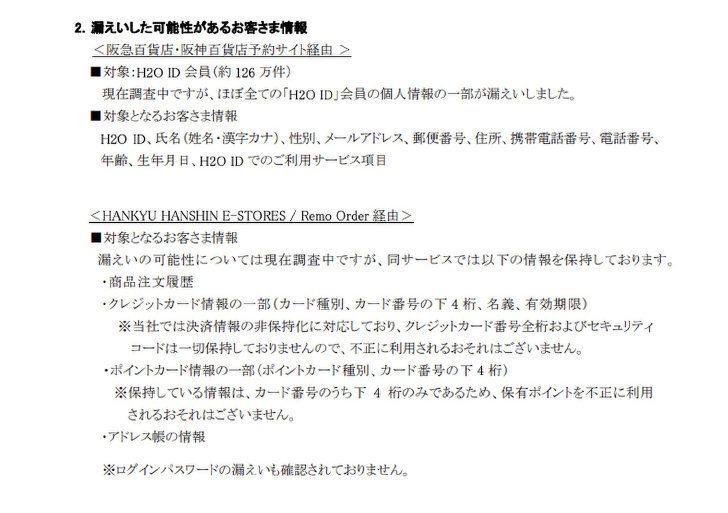 漏えいした可能性がある顧客情報の項目(一部、編集部で画像加工)
予約サイト経由で漏えいしたのは、ほぼ全てのH2O ID会員の個人情報の一部。項目はID、氏名、性別、メールアドレス、郵便番号、住所、電話番号(携帯電話含む)、年齢、生年月日、IDで利用しているサービスの項目に及ぶ。
E-STORESとRemo Orderからの漏えいの有無は調査中。両サービスは商品の注文履歴、クレジットカードの種別・下4桁・名義・有効期限、ポイントカードの種別・下4桁、アドレス帳の情報を保持している。カード番号の全桁とセキュリティコードは保持しておらず、不正利用の恐れはないとしている。ログインパスワードの漏えいも確認していない。
エイチ・ツー・オー リテイリングは個人情報保護委員会と所轄警察署への報告を済ませており、H2O ID会員へメールで順次連絡している。原因の究明と脆弱性の修正を進めた上で、安全を確認でき次第サービスを再開する予定。会員に対しては、登録済みのメールアドレスや電話番号宛てに同社を装った不審な連絡が届く可能性があるとして、注意を呼び掛けた。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
家電量販のJoshin、不正アクセスで一部サービス停止 個人情報漏えい「可能性否定できず」
-
2
ソースネクスト、パスワードなぜ平文で流出 「暗号化していたが、鍵にアクセスできるシステムに侵入された」
-
3
BASE子会社の漏えい、約2335万人分に 209万人分はクレカ番号「先頭6桁と下4桁」「有効期限」も
-
4
「カーセンサー」停止、不審なアクセス検知 リクルートの中古車情報サイト
-
5
「パスワード平文保存って何か問題あるんですの?」 ITお嬢様と学ぶハッシュ化
-
6
Anthropic、社内でAIエージェントの稼働時間が人間の6倍に 技術系初級職の採用比率は27%→9%に激減
-
7
Linuxカーネルの深刻な脆弱性「PwnEscape」(CVE-2026-99999) ゲストの仮想マシンからホスト側Linux OSに不正なコードを実行できる可能性
-
8
「Renta!」が臨時メンテナンスでサービス停止 再開時期示さず
-
9
「セキュリティソフトも売ってるのに」ソースネクスト会員情報漏えい、パスワード含む最大2252万件 API不正利用される
-
10
「skyticket」クレカ情報も流出、カード番号など最大6140人分 「流出なし」の初報を訂正
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR